

О коннекторе Databricks
Databricks Connector позволяет выполнять запросы к данным, хранящимся в вашем Databricks Lakehouse, напрямую из Perplexity. Он интегрирует Databricks с функциями продуктивности Perplexity, позволяя мгновенно искать и объединять релевантную информацию по вашим каталогам, схемам и таблицам Databricks — без ручных запросов и переключения контекста.
Connector для Databricks доступен для Perplexity Pro, Perplexity Max, Enterprise Pro, и Enterprise Max пользователей.
Что делает коннектор Databricks?
После включения Databricks Connector позволяет выполнять поиск по вашим авторизованным каталогам, схемам и таблицам Databricks, чтобы предоставлять ответы на основе этих данных. Коннектор выполняет аутентификацию с использованием вашей индивидуальной учетной записи Databricks через OAuth, то есть запросы выполняются с вашими нативными правами Databricks — общий служебный аккаунт не требуется.
С помощью этого коннектора можно быстро находить информацию по таблицам Unity Catalog, данным Delta Lake и представлениям без ручного написания SQL или переключения в консоль Databricks. Когда данные Databricks обновляются, коннектор автоматически отражает эти изменения в последующих запросах.
Поддерживаемые объекты данных
Коннектор Databricks поддерживает:
Таблицы и представления Unity Catalog
таблицы Delta Lake
Схемы и каталоги
Внешние таблицы, зарегистрированные в Unity Catalog
Структурированные данные (CSV, JSON, таблицы на основе Parquet)
На данный момент неструктурированные данные (изображения, аудио, видео и файлы, хранящиеся в Databricks Volumes) не поддерживаются.
Аутентификация
Коннектор Databricks использует OAuth (отдельный пользователь) аутентификация. Каждый пользователь Perplexity подключается со своими собственными учетными данными Databricks, а запросы выполняются в рамках собственных разрешений Unity Catalog этого пользователя — без общих служебных учетных записей, PAT или служебных принципалов.
Это означает:
Доступ к данным регулируется существующими разрешениями каждого пользователя в Databricks
Каждый запрос сопровождается понятным журналом аудита по каждому пользователю в Databricks
Администратор организации настраивает OAuth-приложение один раз; затем отдельные пользователи проходят аутентификацию под своими учетными записями
Примечание: Поскольку токены OAuth привязаны к учетной записи Databricks каждого пользователя, пользователи смогут запрашивать только те каталоги, схемы и таблицы, к которым у них уже есть доступ в Databricks. Перед подключением убедитесь, что заданы соответствующие разрешения Unity Catalog.
Как Perplexity может взаимодействовать с Databricks
Databricks Connector выполняет SQL через интерфейс инструмента (полученный из коннектора Merge Databricks), который включает общий execute_sql_statement инструмент. Потому что execute_sql_statement принимает произвольный SQL — включая DDL и DML — Единственный надежный способ обеспечить режим только для чтения или иным образом ограничить действия Perplexity — это уровень Unity Catalog, а не в интерфейсе Perplexity.
Рекомендуемый подход: обеспечьте доступ только для чтения с помощью прав Unity Catalog.
Поскольку коннектор выполняет аутентификацию для каждого пользователя через OAuth, каждое действие, которое пытается выполнить Perplexity, выполняется под учетной записью Databricks этого пользователя и подчиняется уже имеющимся разрешениям Unity Catalog. Чтобы сохранить режим только для чтения, убедитесь, что у каждого пользователя (или группы, к которой он принадлежит) есть только:
ИСПОЛЬЗОВАТЬ КАТАЛОГв каталогах, которые они должны запрашиватьИСПОЛЬЗОВАТЬ СХЕМУпо схемам, которые вы хотите, чтобы они запрашивалиSELECTв таблицах и представлениях, которые вы хотите, чтобы они запрашивали
И явно не удерживает MODIFY, CREATE, или OWN по этим объектам, а также МОЖЕТ УПРАВЛЯТЬ в SQL warehouse. Если Unity Catalog настроен таким образом, Databricks будет отклонять любые попытки Perplexity записи в объекты, где у пользователя нет прав на запись, независимо от используемого инструмента.
Примечание: Perplexity отображает Разрешения для инструментов панель в настройках коннектора Databricks, где перечислены доступные инструменты. Сегодня эта панель не обеспечивает надежное применение правил чтения, записи и изменения — управление доступом на уровне Unity Catalog (выше) — это правильный способ контролировать, что может делать Perplexity.
Конфиденциальность и безопасность данных
При подключении к Perplexity коннектор Databricks может выполнять от вашего имени следующие действия:
Выполняйте SQL-запросы к данным Databricks через SQL Warehouses
Запрашивайте таблицы, представления и схемы Unity Catalog
Чтение метаданных и данных таблиц Delta Lake
Если вы отзовете доступ или удалите разрешения в Databricks, эти данные сразу станут недоступны из Perplexity. Если вы отключите учетную запись Databricks в Perplexity, вы сможете выбрать, сохранить ли кэшированные данные или удалить их.
Безопасность и контроль уровня Enterprise
Для организаций Enterprise Perplexity предлагает сертификацию SOC 2 Type II, сквозное шифрование, строгие меры защиты конфиденциальности данных и детализированные элементы управления доступом пользователей. Ваши данные Databricks никогда не используются для обучения ИИ.
Подключение Perplexity к Databricks выполняется на личном уровне — никто другой в вашей организации не сможет выполнять запросы к вашим данным Databricks. Однако если вы синхронизируете данные в общий Проект, любой, у кого есть доступ к этому Проекту, сможет искать в нем.
Администраторы организации могут включать или отключать Databricks Connector для всех пользователей из Разрешения экран в Настройки организации. Принудительное применение прав на чтение/запись выполняется на уровне Unity Catalog (см. Как Perplexity может взаимодействовать с Databricks выше).
Сетевые требования
Этот раздел применим, только если в вашем рабочем пространстве Databricks используются списки доступа по IP или аналогичное ограничение входящего трафика (например, политика входящего трафика Azure Databricks или межсетевой экран перед рабочим пространством). Если ваше рабочее пространство принимает входящий трафик с любого адреса, изменения в сети не требуются и можно сразу перейти к разделу Как это активировать.
Коннектор Databricks работает на базе Merge Agent Handler — партнера Perplexity по аутентификации и интеграции для Databricks. Когда пользователь нажимает Аутентификация с Databricks, страница входа Databricks загружается в браузере пользователя, но обмен кода OAuth с конечной точкой токенов вашего рабочего пространства (/oidc/v1/token) выполняется Merge напрямую между серверами. После связывания Merge также передает в ваше рабочее пространство вызовы Perplexity к API SQL Warehouse и Unity Catalog. Эти запросы исходят из инфраструктуры Merge, а не из сети пользователя и не из опубликованных диапазонов IP-адресов Perplexity.
Если ваше рабочее пространство ограничивает входящий трафик, перед настройкой администратора добавьте в список доступа по IP (или аналогичный список разрешенных адресов) следующее:
Merge Agent Handler (тенант в США):
3.216.101.38и52.20.242.81. Эти адреса статические и используются для обмена токенами OAuth при аутентификации, а после связывания — для постоянного трафика к API Databricks (вызовы SQL Warehouse и Unity Catalog).Perplexity: опубликованные диапазоны исходящих адресов в perplexity-user.json. Сохраняйте их в списке разрешенных вместе с адресами Merge.
Примечание: если адреса Merge не добавлены в список разрешенных, пользователи, как правило, видят, что страница входа и экран согласия Databricks загружаются нормально, а затем получают ошибку token_exchange_failed, когда Perplexity пытается завершить подключение.
Как это активировать
Настройка Databricks Connector — это двухэтапный процесс: администратор один раз настраивает приложение OAuth для организации, а затем каждый пользователь проходит аутентификацию с помощью своей учетной записи Databricks.
Часть 1: Настройка для администратора — настройте Databricks для своей организации
Администратору рабочей области Databricks нужно выполнить этот шаг один раз. Отдельным пользователям повторять его не требуется.
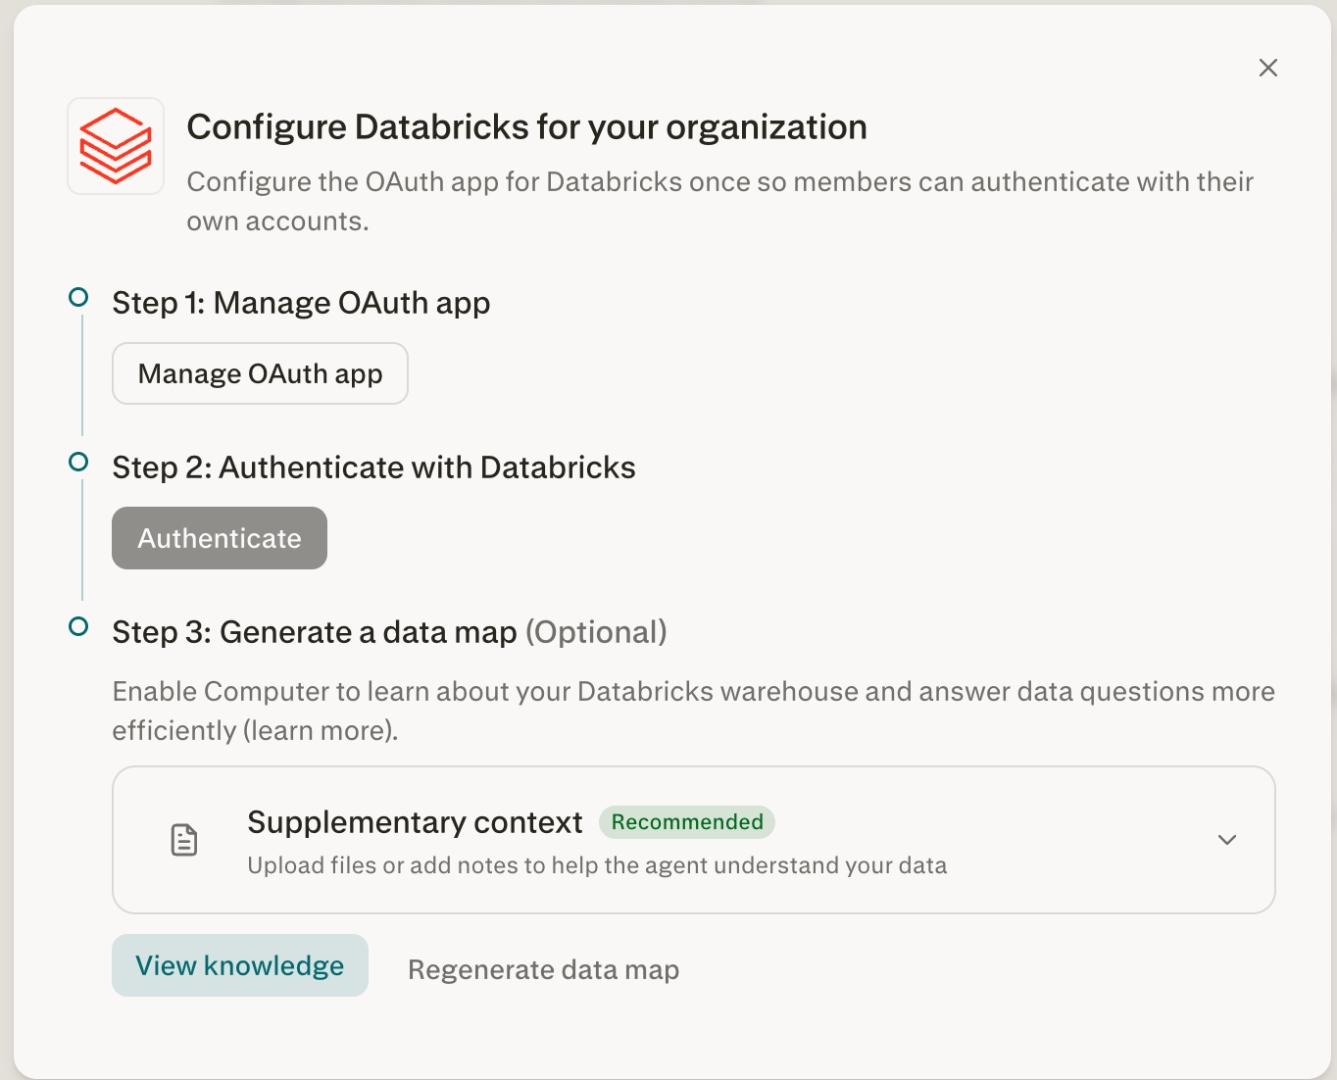
In Настройки организации → Коннекторы → Databricks, вы увидите панель настройки из трех шагов с названием “Настройка Databricks для вашей организации”:
Шаг 1: Управление OAuth-приложением — Нажмите Управлять приложением OAuth чтобы зарегистрировать Perplexity как клиента OAuth в вашем рабочем пространстве Databricks. Это предоставляет Perplexity разрешение на аутентификацию пользователей через OAuth в вашем рабочем пространстве.
Шаг 2: Аутентификация в Databricks — администратор проходит аутентификацию один раз, чтобы проверить, что интеграция работает end-to-end.
Шаг 3: Создайте карту данных (необязательно) — При необходимости создайте карту данных для организации (см. часть 3 ниже и Понимание Data Map) и добавьте Supplementary context, чтобы повысить точность запроса.
Примечание: Чтобы выполнить этот шаг, вам потребуются права администратора рабочей области Databricks. Если вы не уверены, как зарегистрировать OAuth app в Databricks, обратитесь к Документация Databricks OAuth.
Часть 2: настройка пользователя — аутентификация и подключение
Каждый пользователь выполняет следующие шаги самостоятельно:
Откройте Плагины на боковой панели (или Customize → Connectors, если вы пока не видите Plugins), найдите Databricks на вкладке Обзор или через поиск и откройте его страницу.
Выберите Подключить.
Нажмите Аутентификация с Databricks. Вы будете перенаправлены в Databricks, чтобы войти с вашими собственными учетными данными.
Авторизуйте Perplexity для доступа к данным Databricks.
Нажмите Разрешить чтобы завершить настройку.
Этот коннектор также может входить в плагин. При подключении в одном месте он подключается для вашего аккаунта везде. Подключение и настройки коннекторов вашей организации действуют внутри каждого плагина. Что такое плагины?
Часть 3: создайте карту данных (необязательно, но рекомендуется)
После аутентификации Perplexity может сгенерировать карту данных вашей среды Databricks. Это помогает Computer лучше понимать структуру вашего каталога и точнее отвечать на вопросы о данных.
Нажмите Пересоздать карту данных в любой момент построить или обновить карту.
Для лучшего результата также добавьте Дополнительный контекст — загрузите файлы или добавьте заметки с описанием ваших данных (например, какие ключевые таблицы они представляют, бизнес-определения, типовые шаблоны запросов). Этот дополнительный контекст помогает агенту корректно интерпретировать ваши данные.
Нажмите Просмотреть знания чтобы просмотреть, что Perplexity узнал о вашей среде Databricks.
Пропуск data map приведет к снижению точности при сложных вопросах о данных. Рекомендуем создать его на этапе первоначальной настройки. Подробнее см. в Понимание Data Map.
Использование подключенных данных
После подключения вы можете ссылаться на свои данные Databricks в Computer сессии. Упомяните каталоги, схемы или таблицы, и Perplexity выполнит запрос к ним в рамках многоэтапных рабочих процессов — все асинхронно в защищенной облачной песочнице.
Пробное использование
После подключения попробуйте выполнять такие запросы:
“Суммируйте динамику выручки по таблице продаж за 4-й квартал и выделите ключевые показатели."
"Найдите все записи клиентов, обновленные за последние 30 дней"
"Какие продукты показывают наилучшие результаты на основе схемы аналитики?"
"Сравните данные pipeline за этот квартал с показателями за предыдущий квартал”
Устранение неполадок
Databricks не включен для вашей организации
Администратор организации мог отключить коннектор, либо OAuth-приложение еще не настроено. Свяжитесь с администратором вашей организации для подтверждения или обратитесь в поддержку Perplexity.
OAuth-приложение не настроено
Если при попытке аутентификации пользователи видят ошибку, возможно, настройка OAuth-приложения администратора (Часть 1) не завершена. Администратору рабочей области следует вернуться в Organization Settings → Connectors → Databricks и завершить Управлять приложением OAuth шаг.
Пользователь не может получить доступ к некоторым таблицам после подключения
Connector Databricks учитывает существующие разрешения Unity Catalog каждого пользователя. Если пользователь не может выполнить запрос к таблице, к которой ожидает доступ, проверьте, что соответствующие GRANT применены в Unity Catalog:
— Предоставить доступ к каталогу
GRANT USE CATALOG ON CATALOG my_catalog TOuser@example.com;
— Предоставить доступ к схеме
GRANT USE SCHEMA ON SCHEMA my_catalog.my_schema TOuser@example.com;
— Предоставить доступ на чтение к таблицам
GRANT SELECT ON TABLE my_catalog.my_schema.my_table TOuser@example.com;
Аутентификация завершается ошибкой обмена токенами
Если пользователь проходит экраны входа и согласия Databricks, но затем подключение завершается ошибкой token_exchange_failed, значит, обмен кода OAuth между Merge и вашим рабочим пространством не удался. Проверьте следующее вместе с администратором рабочего пространства Databricks и сетевой командой:
Убедитесь, что исходящие адреса Merge из раздела Сетевые требования разрешены во всех списках доступа по IP, политиках входящего трафика и межсетевых экранах, защищающих рабочее пространство. Администраторы Databricks могут найти отклоненные запросы к
/oidc/v1/tokenв системной таблицеsystem.access.inbound_network.Убедитесь, что приложение OAuth, зарегистрированное в части 1, по-прежнему включено и что его URI перенаправления совпадают со значениями в разделе Настройки организации → Коннекторы → Databricks.
Попросите пользователя повторить подключение после любого изменения сети или приложения OAuth.
Если ошибка не исчезает, обратитесь в службу поддержки Perplexity и укажите примерное время неудачной попытки и URL рабочего пространства, чтобы мы могли изучить обмен вместе с нашим партнером по интеграции.
Карта данных устарела или неточна
Если Perplexity выдает неверные или устаревшие ответы о ваших данных Databricks, попробуйте нажать Пересоздать карту данных в параметрах коннектора. Вы также можете добавить или обновить Дополнительный контекст чтобы дать агенту более точные указания о структуре ваших данных.
Проблемы с подключением и аутентификацией
Убедитесь, что OAuth-приложение правильно настроено в вашем рабочем пространстве Databricks
Убедитесь, что URI перенаправления Perplexity включены в allowlist в настройках вашего приложения Databricks OAuth
Если в вашем рабочем пространстве используются списки доступа по IP, политика входящего трафика или межсетевой экран, убедитесь, что адреса Merge и Perplexity из раздела Сетевые требования разрешены
Попросите пользователей повторно подключить Databricks Connector после любых изменений политики рабочего пространства
Если после обновления этих настроек проблемы сохраняются, обратитесь в службу поддержки Perplexity за помощью.