

Visão geral
Os registros de auditoria estão disponíveis para organizações Enterprise com 50 licenças ou mais, ou com pelo menos uma licença do Enterprise Max. Os administradores podem usá-los para investigar atividades e monitorar alterações administrativas. Você pode receber eventos registrados por webhook. O texto das consultas e das respostas é limitado aos primeiros 500 caracteres. Os registros de auditoria não capturam todas as ações. Os registros de auditoria não registram alterações de nível das licenças feitas por SCIM, que sincroniza os membros com seu provedor de identidade, ou por ferramentas de operações em massa. Adições e remoções de membros feitas por operações em massa com CSV também são excluídas.Antes de começar
- Confirme se sua organização atende ao requisito de licenças acima.
- Peça a um administrador com acesso às configurações da organização para ativar o registro.
- Para entrega por webhook, prepare um endpoint HTTPS e um valor de autenticação.
Privacidade e segurança dos dados
Os payloads dos webhooks podem conter informações pessoais e conteúdo registrado, não apenas identificadores de atividade. Dependendo do evento, os metadados podem incluir o texto das consultas e das respostas, nomes de arquivos, e-mails dos membros afetados, valores das configurações da organização e detalhes de tarefas do Perplexity Computer. Restrinja o acesso aos registros coletados de acordo com as políticas de privacidade da sua organização. Mantenha em sigilo as URLs dos webhooks e os valores de autenticação. Para saber mais sobre as práticas de dados do Enterprise em geral, consulte Retenção de dados e privacidade para o Enterprise. A Central de confiança fornece documentação de segurança e conformidade, e o Adendo de processamento de dados estabelece os termos contratuais de processamento de dados quando incorporado ao seu contrato.Ativar registros de auditoria
- Acesse Configurações da Organização.
- Abra Dados e privacidade.
-
Em Configurações do log de auditoria, ative Ativar registro de auditoria.
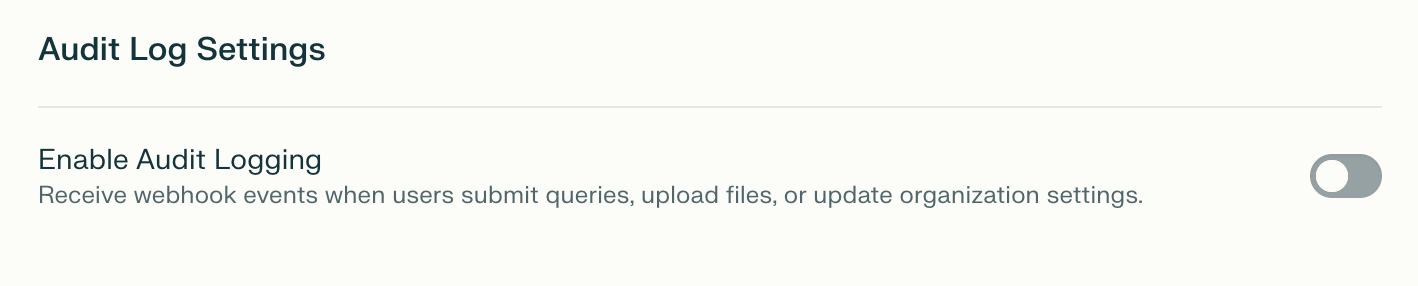
Figura 1: O controle Ativar registro de auditoria nas configurações do log de auditoria.
-
Insira seu endpoint HTTPS em URL do webhook.
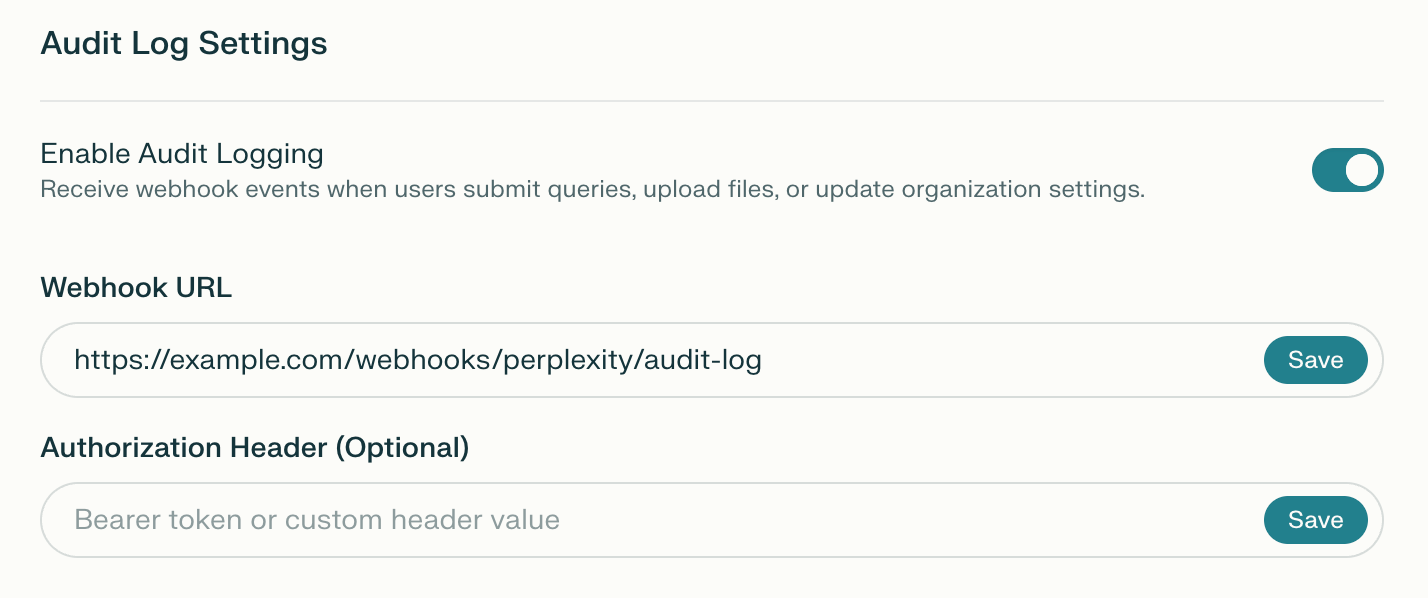
Figura 2: Configurações de URL do webhook e cabeçalho de autorização.
- Clique em Salvar ao lado de URL do webhook.
- Se seu endpoint exigir autenticação, insira o valor em Cabeçalho de autorização.
- Clique em Salvar ao lado de Cabeçalho de autorização.
Como verificar se funcionou
Após uma ação suportada, confirme se o endpoint receptor recebe um evento de webhook e retorna uma resposta HTTP2xx.
Autenticação de webhook
Você pode proteger seu endpoint de webhook com um token Bearer ou um valor de autorização completo. Configure o valor esperado pelo endpoint receptor.Token Bearer
Forneça um token sem prefixo, comoYOUR_WEBHOOK_TOKEN. A Perplexity adiciona Bearer antes do token e envia Authorization: Bearer YOUR_WEBHOOK_TOKEN.
Cabeçalho de autorização personalizado
Forneça um valor de autorização completo que inclua seu esquema. Por exemplo,Splunk YOUR_HEC_TOKEN é enviado como Authorization: Splunk YOUR_HEC_TOKEN.
Entrega de webhook
Formato da solicitação
Os registros de auditoria são entregues à URL do seu webhook como solicitações HTTPPOST. O corpo da solicitação usa application/json.
Cabeçalho de autenticação
Se você configurou um valor de autenticação, a Perplexity o inclui no cabeçalhoAuthorization. Consulte Autenticação de webhook para conhecer os formatos Bearer e de esquema personalizado.
Tratamento de respostas
Seu endpoint de webhook deve retornar uma resposta HTTP2xx para confirmar o recebimento em até 1 segundo. A Perplexity registra erros de entrega, incluindo respostas HTTP 4xx e 5xx, mas não repete automaticamente entregas que falharam ou excederam o tempo limite. Monitore o endpoint receptor para identificar falhas e eventos ausentes.
Esquema do registro de auditoria do webhook
Os eventos de webhook usam os campos abaixo.Tabela 1: Campos do payload do webhook.
Um campo string obrigatório pode estar vazio quando nenhum valor foi registrado. Não presuma que todo valor deip_address seja um endereço IP.
Tipos de evento
As tabelas a seguir descrevem os tipos de eventos de webhook documentados, sem garantir que todas as ações sejam registradas.Eventos de atividade do usuário
Tabela 2: Eventos de atividade do usuário.
Os eventos de consulta podem incluirmetadata.attachments, com file_uuid e file_name para cada arquivo anexado.
Eventos de tópicos
Tabela 3: Eventos de tópicos.
Eventos de associação
Tabela 4: Eventos de associação.
Eventos da organização
Tabela 5: Eventos da organização.
Eventos de funções e grupos
Tabela 6: Eventos de funções e grupos.
Pararole_users_changed e role_groups_changed, os metadados podem incluir um valor de action igual a added ou removed. Use esse campo para distinguir se a alteração de associação é uma adição ou uma remoção.
Eventos do agente do Comet
Tabela 7: Eventos do agente do Comet.
Eventos de conectores
Tabela 8: Eventos de conectores.
Eventos do Computer
Tabela 9: Eventos do Computer.
Exemplo de payload do webhook
Este payload JSON ilustrativo representa um evento de consulta entregue a um webhook genérico.Formatação específica da plataforma
Webhooks do Slack
Para uma URL de webhook que começa comhttps://hooks.slack.com, a Perplexity usa o formato Block Kit do Slack. O array blocks contém seções para o tipo de evento, os detalhes do membro e do cliente e os metadados do evento, quando presentes.
Os rótulos de tipo de evento usam iniciais maiúsculas nas palavras e removem os sublinhados. A formatação do Slack trunca os valores individuais de metadados em 500 caracteres e a seção de metadados em 2.500 caracteres, com um aviso de truncamento para valores longos.
Coletor de eventos HTTP do Splunk
Quando o valor de autorização começa comSplunk, a Perplexity encapsula o payload em um objeto event para o Coletor de eventos HTTP (HEC) do Splunk. Este exemplo ilustrativo mostra essa estrutura:
Webhooks genéricos
Para outros destinos de webhook, a Perplexity envia o payload JSON padrão sem um envelope específico da plataforma. Consulte Exemplo de payload do webhook para conhecer o formato.Cenários comuns de webhook
Acompanhar sessões de pesquisa
Usesession_id para correlacionar uma consulta com sua resposta.
1
Encontre o evento de consulta
Leia
query_str nos metadados do evento. Anote seu session_id para encontrar eventos relacionados.2
Identifique o evento de resposta correspondente
Encontre o evento
answer_generated com o mesmo session_id. Quando registrado, answer contém até os primeiros 500 caracteres da resposta, junto com o campo model, que identifica o modelo usado.Monitorar o acesso a arquivos
Use identificadores de arquivos para correlacionar uploads e downloads. Os metadados dos eventos de webhook podem incluir detalhes registrados de arquivos e projetos.1
Encontre o upload do arquivo
Leia o
file_uuid do evento de upload. Anote o identificador para comparação com os eventos seguintes.2
Identifique os downloads correspondentes do arquivo
Encontre eventos de download com o mesmo
file_uuid. Use os campos de autor da ação e carimbo de data/hora para ver quem acessou o arquivo e quando.Auditar alterações de configuração
Paraorganization_settings_update, o campo key da configuração identifica o que mudou. Os metadados do webhook podem incluir old_value e new_value.
Filtre os dados de webhook armazenados por user_email no seu próprio sistema de análise para acompanhar quais administradores fizeram alterações.
Práticas recomendadas
Implementar seu endpoint de webhook
- Responda prontamente: Confirme o recebimento em até 1 segundo.
- Processe de forma assíncrona: Coloque os eventos recebidos em uma fila para processamento.
- Valide os payloads: Verifique a estrutura e o conteúdo antes da ingestão.
- Proteja o endpoint: Use HTTPS e valide o valor de autenticação configurado.
- Monitore falhas: Registre erros no receptor e investigue lacunas na entrega.
Armazenar e analisar os registros coletados
- Defina uma política de retenção: Mantenha os registros coletados pelo período exigido pela sua organização.
- Indexe os campos relevantes: Use os campos de tipo de evento, autor da ação, carimbo de data/hora e sessão para análise.
- Correlacione atividades: Use
session_idpara conectar eventos relacionados. - Monitore padrões: Investigue acessos ou alterações administrativas incomuns.
- Mantenha backups: Preserve cópias de acordo com as políticas de segurança e privacidade da sua organização.
Solução de problemas
Tabela 10: Problemas comuns de entrega por webhook.
Ao entrar em contato com o suporte, inclua o erro exato, o horário do evento afetado ou da falha de entrega, o fuso horário e as etapas já tentadas. Omita valores de autenticação, tokens e conteúdo sensível dos eventos.Perguntas frequentes
Posso usar os registros de auditoria com menos de 50 licenças?
Sim. Uma organização com menos de 50 licenças pode acessar os registros de auditoria se pelo menos uma licença estiver no plano Enterprise Max. Consulte O que é o Enterprise Max? para saber os requisitos.E se eu ativar os registros de auditoria por engano e receber uma cobrança inesperada?
Entre em contato com a equipe responsável pela sua conta ou use Ajuda > Entrar em contato com o suporte para analisar a cobrança e a possibilidade de reembolso. Consulte Reembolsos; desativar os registros de auditoria não garante o estorno de uma cobrança.Referências relacionadas
- Funções e permissões do Enterprise
- O que é o Enterprise Max?
- Retenção de dados e privacidade para o Enterprise
- Retenção de dados para Enterprise