

Quando o Computer precisar acessar uma API de terceiros que não tenha um conector integrado, você pode fornecer com segurança suas próprias credenciais de API. Suas chaves são criptografadas e armazenadas para que nunca fiquem expostas na trajetória do agente (os prompts e respostas trocados com modelos de terceiros) nem na sandbox da tarefa. Fornecer credenciais dentro de uma tarefa funciona em todos os clientes da Perplexity; as superfícies do cofre de credenciais para salvá-las e gerenciá-las estão disponíveis na web.
Visão geral
Algumas ferramentas que você quer que o Computer use ainda não terão um conector integrado. As credenciais personalizadas permitem que você use sua própria credencial de API para que o Computer possa se autenticar nesse serviço em seu nome — por exemplo, para enviar um e-mail transacional, extrair dados de uma API de análise ou consultar placares esportivos em um provedor de dados. O Computer é compatível com os métodos de autenticação usados por essas APIs: tokens, cabeçalhos personalizados, parâmetros de consulta e nomes de usuário e senhas. Se você fornecer um nome de usuário e uma senha, o Computer os salva como uma credencial Basic auth para que possa se autenticar na API com segurança.
Quando uma tarefa precisar de credenciais, o Computer exibe um formulário seguro. Sua credencial é criptografada e injetada nas solicitações de API de saída por meio de um proxy seguro, de modo que o valor bruto nunca fica exposto à atividade do agent ou ao ambiente isolado da tarefa. Você escolhe por quanto tempo uma credencial deve permanecer disponível: apenas para esta tarefa, salva no seu cofre pessoal para reutilização ou compartilhada com um projeto para que sua equipe também possa usá-la. Uma credencial que você adicionar em uma tarefa permanece disponível durante toda a sessão do Computer, e você pode revogá-la a qualquer momento. Se você salvá-la no seu cofre pessoal, o Computer a usa automaticamente quando uma tarefa precisar dela, porque novas credenciais são definidas como Sempre permitir. Você pode mudar uma credencial para Pedir aprovação no seu cofre de Credenciais.
Por que usar credenciais personalizadas?
Conecte serviços sem um conector nativo. Traga sua própria chave de API para uma ferramenta de terceiros para que o Computer possa usá-la imediatamente.
Mantenha segredos fora do campo de visão do agente. As credenciais são criptografadas e injetadas por meio de um proxy seguro, de modo que o valor bruto nunca aparece na atividade do agente nem na sandbox.
Reutilize chaves entre suas tarefas. Salve uma credencial no seu cofre pessoal uma vez e deixe o Computer reutilizá-la em tarefas futuras.
Compartilhe o acesso com um projeto. Adicione uma credencial a um projeto para que todos da equipe possam usá-la, sem compartilhar a chave bruta.
Mantenha o controle. Para cada credencial salva, você pode escolher se quer permitir que o Computer a use sem sua aprovação ou se quer que o Computer peça sua aprovação antes de usá-la em uma tarefa.
Observação: Antes de adicionar uma credencial personalizada, verifique se o serviço já possui um conector nativo. Conectores são a forma preferida de vincular um serviço de terceiros, e o Computer usará um quando ele estiver disponível. Use credenciais personalizadas para serviços que ainda não têm um conector.
Se o serviço tiver um conector nativo, esse conector também pode aparecer dentro de um plugin. Ao conectá-lo em qualquer lugar, ele fica conectado para sua conta em todos os lugares. Sua conexão e as configurações de conectores da sua organização se aplicam em todos os plugins. O que são plugins?
Os três escopos de credenciais
As credenciais vêm em três escopos, com base em quanto tempo duram e quem pode usá-las:
Sessão (tarefa única): Usado apenas dentro da tarefa atual e não salvo para reutilização.
Cofre de credenciais (pessoal): Salvo no seu cofre pessoal de Credenciais e reutilizável em suas próprias tarefas.
Projeto (compartilhado): Salvo em um projeto para que todos na equipe possam usá-lo.
As seções abaixo explicam como cada uma funciona.
Credenciais da sessão (tarefa única)
As credenciais de sessão são a opção mais simples: você fornece uma chave para uma tarefa, e ela não é salva.
Você está sendo solicitado na tarefa. Quando uma tarefa precisa de uma credencial, o Computer exibe um formulário seguro para você inseri-la. Ele preenche automaticamente, quando possível, detalhes como o host, o nome e o tipo da credencial.
Está criptografado e passa por um proxy. Sua credencial é criptografada e injetada nas solicitações de API de saída por meio de um proxy seguro, de modo que o valor bruto nunca fica visível na atividade do agente nem na sandbox.
Dura durante toda a tarefa. Uma vez adicionada, a credencial fica disponível pelo restante dessa tarefa, incluindo solicitações de acompanhamento.
Não está salvo. As credenciais da sessão não são armazenadas para reutilização — inicie uma nova tarefa e você será solicitado novamente. Você terá a opção de salvar a credencial no seu cofre se quiser reutilizá-la no futuro.
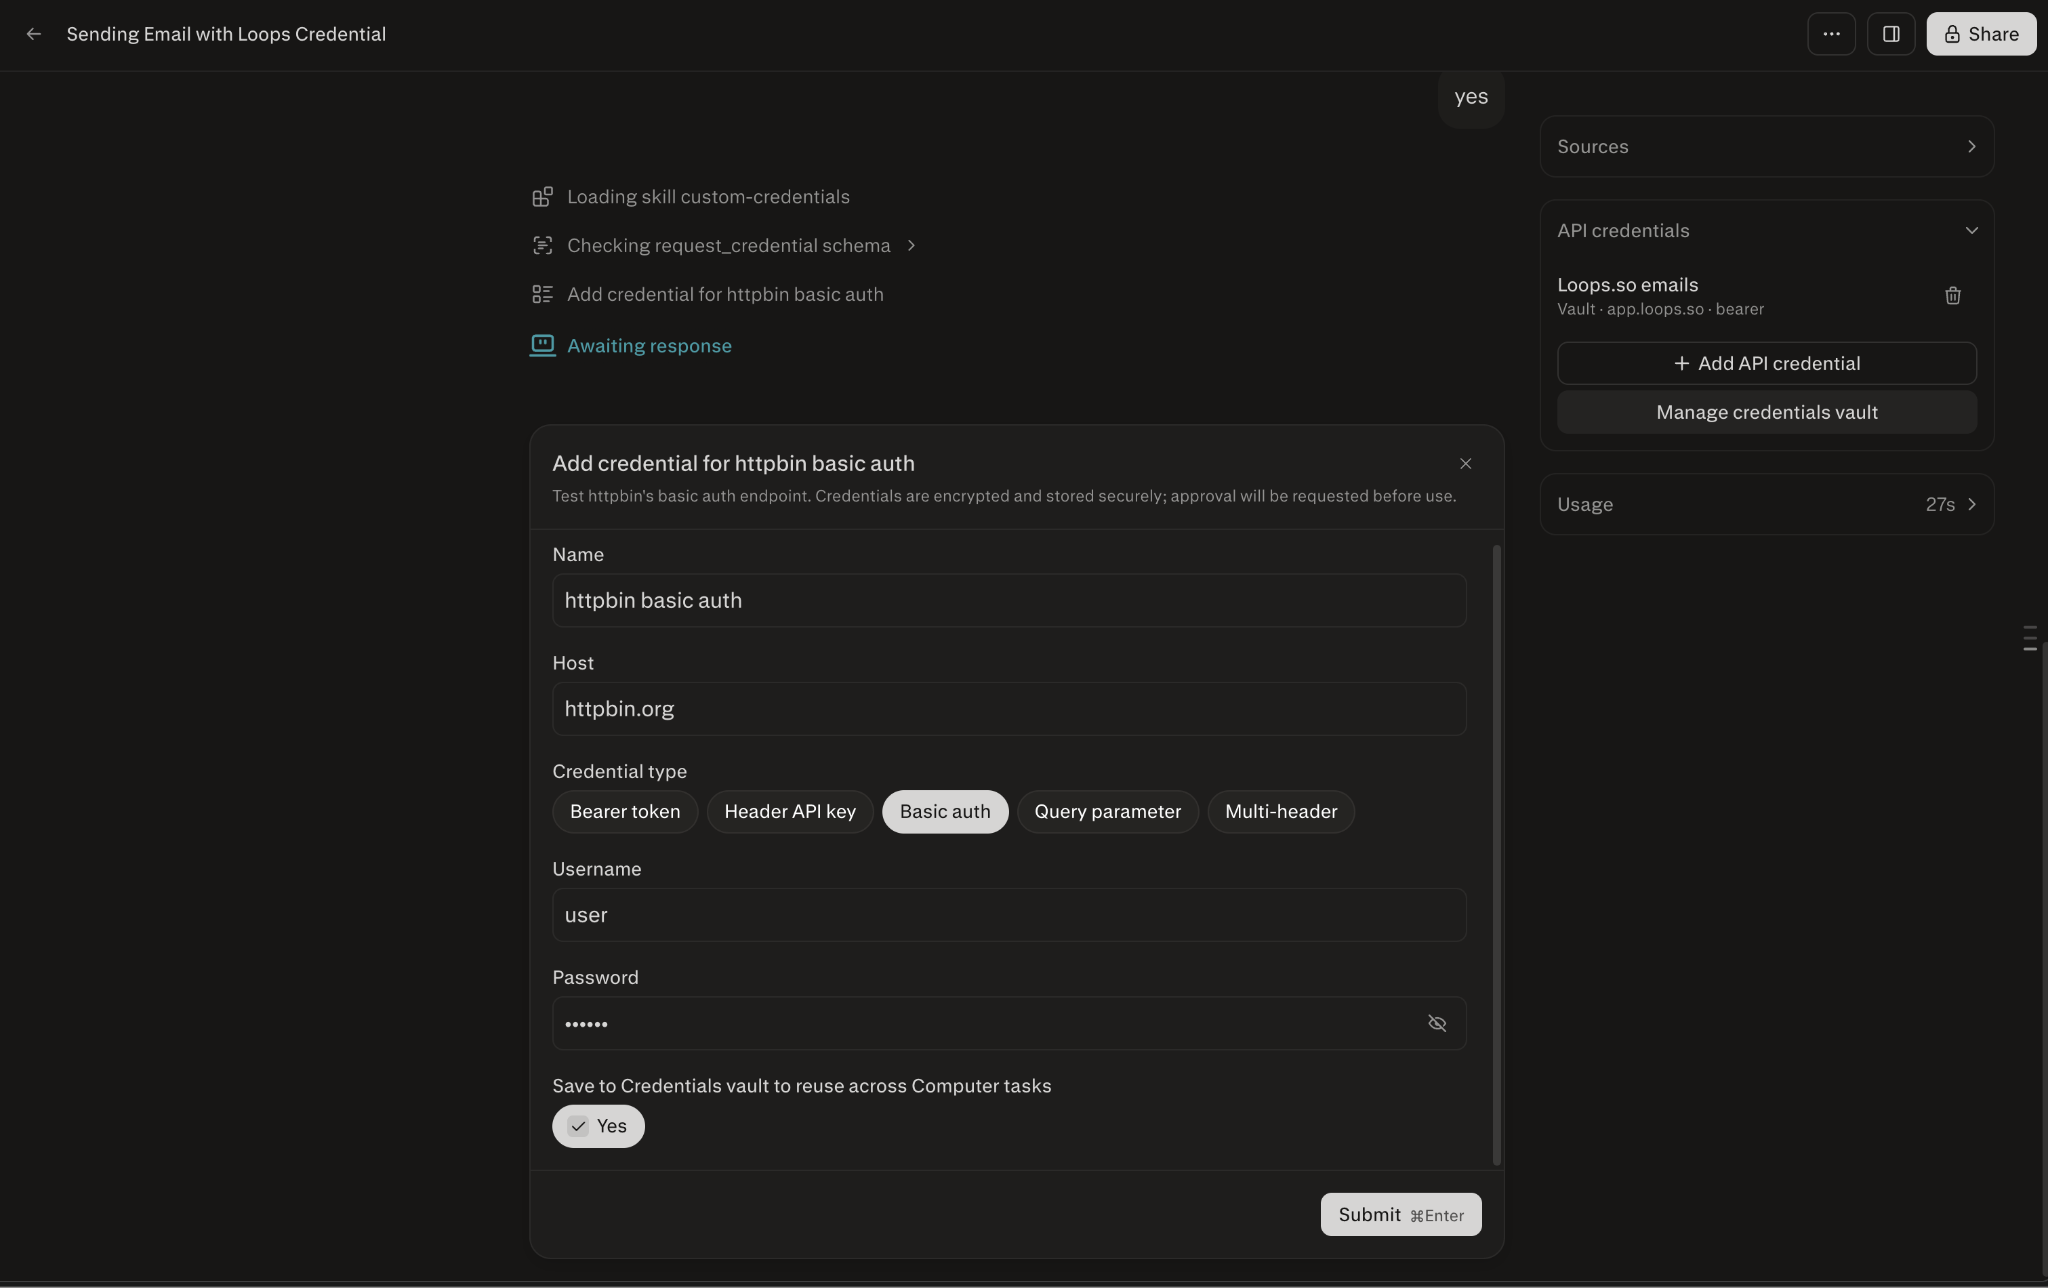
Credenciais do cofre do usuário (pessoais, reutilizáveis)
Salve uma credencial no seu cofre pessoal para reutilizá-la nas suas próprias tarefas sem precisar digitá-la novamente toda vez.
Salvar no formulário da tarefa. Quando o Computer solicitar suas credenciais, escolha a opção de salvá-las no seu cofre de credenciais para reutilizá-las em tarefas do Computer.
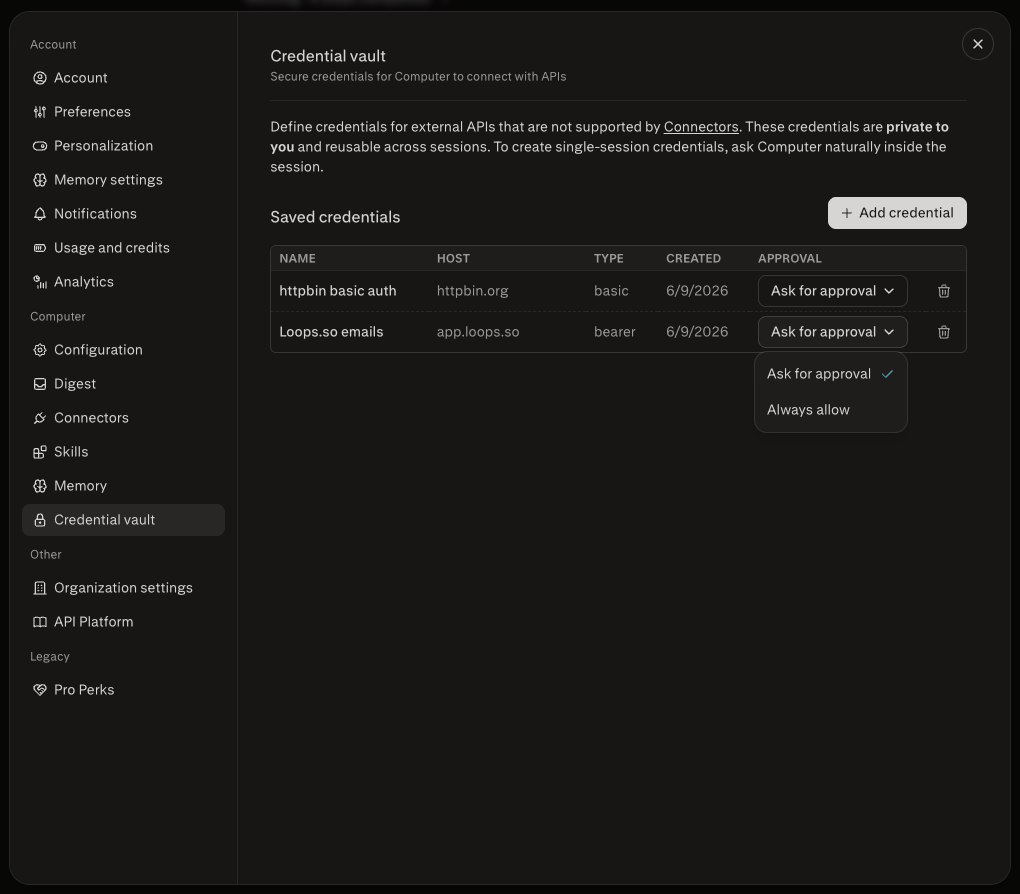
Ou adicione-a diretamente. Ir para Configurações > Cofre de credenciais para adicionar e gerenciar credenciais fora de uma tarefa.
Escolha quando o Computer pergunta. Novas credenciais são definidas como Sempre permitir, então o Computer reconhece sua credencial salva e a usa quando uma tarefa precisar dela. Para aprovar cada uso, mude a credencial para Pedir aprovação no seu cofre de Credenciais.
Permanece privado para você. As credenciais do cofre do usuário pertencem à sua conta e não são compartilhadas com mais ninguém.
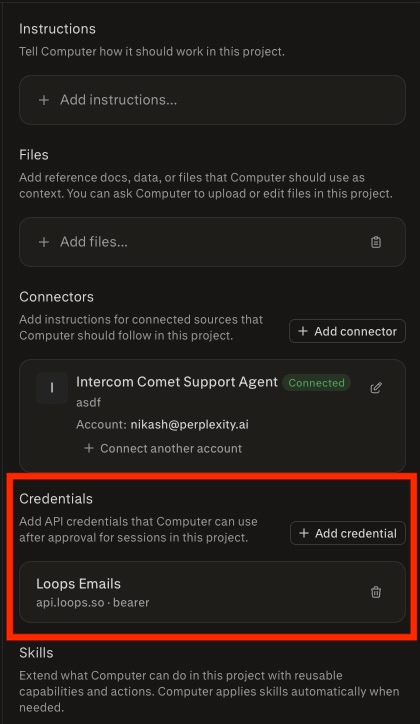
Credenciais do projeto (compartilhadas com uma equipe)
Adicione uma credencial a um projeto para que todos que trabalham nele possam usá-la — útil para uma chave compartilhada da qual sua equipe depende.
Adicione isso no projeto. As credenciais do projeto são definidas na barra lateral do projeto, na seção Credenciais.
Todos no projeto podem usá-la. Todos os membros do projeto podem usar a credencial em suas tarefas, sem ver o valor bruto.
Escritores a administram. Você precisa ser pelo menos escritor no projeto para adicionar ou revogar uma credencial do projeto, seguindo as mesmas regras de acesso dos conectores do projeto.
Escolha quando o Computer pergunta. Novas credenciais de projeto são definidas como Sempre permitir, então o Computer pode usá-las em uma tarefa sem perguntar. Mude uma credencial para Pedir aprovação se quiser que o Computer pergunte antes de cada uso.
Gerenciando suas credenciais
Encontre seu cofre em Configurações > Cofre de credenciais. Seu cofre pessoal de Credenciais fica nas configurações da sua conta. Você também pode abri-lo em Plugins na barra lateral: selecione Adicionar personalizado e depois Conecte sua própria API.
Adicionar, revisar ou remover chaves. Abra o cofre de credenciais para adicionar uma nova credencial, revisar as que você salvou ou remover uma que não precisa mais.
Gerencie as credenciais do projeto no projeto. Adicione ou revogue as credenciais de um projeto nas configurações de conectores desse projeto. Você deve ter, no mínimo, permissão de editor no projeto.
Limites e privacidade
Sua chave bruta permanece oculta. As credenciais são criptografadas e injetadas por meio de um proxy seguro, portanto o valor bruto nunca é exposto à atividade do agente nem ao sandbox da tarefa.
Solicitações de API apenas. Credenciais personalizadas são suportadas para solicitações de API que o Computer pode encaminhar por meio do proxy seguro. Outros tipos de segredo, como chaves SSH, não são suportados atualmente.
Credenciais salvas são definidas como Sempre permitir por padrão. O Computer usa uma credencial salva do usuário ou do projeto em uma tarefa sem perguntar, a menos que você mude essa credencial para Pedir aprovação. Credenciais salvas antes desse padrão mantêm a configuração que já tinham.
As credenciais da sessão não são armazenadas. Uma credencial de sessão é usada apenas dentro daquela sessão do Computer, pode ser revogada a qualquer momento e não é salva para reutilização em sessões posteriores, a menos que você escolha explicitamente salvar a credencial no seu cofre de Credenciais.
As credenciais do projeto são compartilhadas com o projeto. Qualquer pessoa com acesso a um projeto pode usar suas credenciais em suas próprias tarefas, então adicione apenas chaves que você pretende compartilhar com essa equipe.
Perguntas frequentes
Qual é a diferença entre uma credencial de sessão, de usuário e de projeto?
Uma credencial de sessão é usada apenas na tarefa atual e não é salva. Uma credencial de cofre do usuário é salva na sua conta pessoal e pode ser reutilizada nas suas próprias tarefas. Uma credencial de projeto é salva em um projeto para que todos nessa equipe possam usá-la. As credenciais salvas são definidas como Sempre permitir por padrão, e você pode mudar qualquer uma delas para Pedir aprovação.
Devo usar um conector ou uma credencial personalizada?
Se o serviço tiver um conector integrado, use o conector — essa é a forma preferencial de conectar um serviço de terceiros. Use uma credencial personalizada quando não houver um conector disponível para a ferramenta de que você precisa.
O Computer pode ver minha chave de API?
Não. Sua credencial é criptografada e inserida nas solicitações de saída por meio de um proxy seguro, então o valor bruto nunca fica visível para a atividade do agente nem para o ambiente isolado da tarefa.
Por que o Computer está me pedindo para aprovar uma credencial?
O Computer pede aprovação somente quando uma credencial salva do cofre do usuário ou do projeto está definida como Pedir aprovação. Novas credenciais são definidas como Sempre permitir, mas credenciais salvas antes desse padrão mantêm a configuração que já tinham. Para parar de receber solicitações para uma credencial, selecione Sempre permitir nas configurações dessa credencial no seu cofre de Credenciais.
Como reutilizo uma credencial em uma tarefa futura?
Salve-a no seu Credential vault quando o Computer solicitar, ou adicione-a diretamente do vault. Em tarefas posteriores, o Computer a reconhece e a usa, ou pergunta antes se a credencial estiver definida como Pedir aprovação.
Onde encontro meu Credential vault?
Seu cofre pessoal de credenciais fica nas configurações da sua conta. Você também pode abri-lo em Plugins na barra lateral: selecione Adicionar personalizado e depois Conecte sua própria API.
Meus colegas de equipe podem usar minhas chaves?
Only if you add them as project credentials. As credenciais do usuário são privadas à sua conta. As credenciais do projeto podem ser usadas por todos no projeto, e você precisa ter pelo menos permissão de writer no projeto para adicioná-las ou revogá-las.
Posso armazenar outros segredos, como uma chave SSH?
No momento, não. O suporte a credenciais personalizadas oferece suporte a solicitações de API que são roteadas pelo proxy seguro. Outros formatos de segredo, como chaves SSH, não são suportados atualmente.
O nome de usuário e a senha são os mesmos que eu uso para entrar no site desse serviço?
Não. Quando você fornece um nome de usuário e uma senha, o Computer os salva como uma credencial Basic auth para autenticar na API do serviço — isso não é um login de uso geral para entrar no site desse serviço. Credenciais personalizadas são usadas apenas para autenticar solicitações à API, usando tokens, headers personalizados, parâmetros de consulta ou Basic auth. Se você não tiver certeza de qual valor inserir, consulte a documentação da API para ver como ela espera que as solicitações sejam autenticadas.