

À propos du connecteur Databricks
Le connecteur Databricks vous permet d’interroger directement depuis Perplexity les données stockées dans votre Databricks Lakehouse. Il intègre Databricks aux fonctionnalités de productivité de Perplexity, vous permettant de rechercher et de combiner instantanément des informations pertinentes dans vos catalogues, schémas et tables Databricks, sans requêtes manuelles ni changement de contexte.
Le connecteur Databricks est disponible aux utilisateurs de Perplexity Pro, Perplexity Max, Enterprise Pro et Enterprise Max.
Que fait le connecteur Databricks ?
Une fois activé, le connecteur Databricks vous permet d’effectuer des recherches dans les catalogues, schémas et tables Databricks auxquels vous êtes autorisé afin de fournir des réponses basées sur ces données. Le connecteur s’authentifie à l’aide de votre identité Databricks individuelle via OAuth, ce qui signifie que les requêtes s’exécutent avec vos autorisations Databricks natives — aucun compte de service partagé n’est requis.
Vous pouvez utiliser le connecteur pour trouver rapidement des informations dans les tables Unity Catalog, les données Delta Lake et les vues, sans écrire manuellement de SQL ni passer à la console Databricks. Lorsque vos données Databricks sont mises à jour, le connecteur reflète automatiquement ces changements lors des requêtes suivantes.
Objets de données pris en charge
Le connecteur Databricks prend en charge :
Tables et vues Unity Catalog
Tables Delta Lake
Schémas et catalogues
Tables externes enregistrées dans Unity Catalog
Données structurées (tables CSV, JSON, Parquet)
Pour le moment, les données non structurées (images, audio, vidéo et fichiers stockés dans Databricks Volumes) ne sont pas prises en charge.
Authentification
Le connecteur Databricks utilise l’authentification OAuth (utilisateur individuel) . Chaque utilisateur Perplexity se connecte avec ses propres identifiants Databricks, et les requêtes s’exécutent avec les autorisations natives Unity Catalog de cet utilisateur — aucun compte de service partagé, PAT ou principal de service n’est impliqué.
Cela signifie :
L’accès aux données est régi par les autorisations Databricks existantes de chaque utilisateur
Chaque requête conserve une piste d’audit claire par utilisateur dans Databricks
Un administrateur de l’organisation configure l’application OAuth une seule fois ; les utilisateurs individuels s’authentifient ensuite avec leurs propres comptes
Remarque : Étant donné que les jetons OAuth sont liés à l’identité Databricks de chaque utilisateur, les utilisateurs ne pourront interroger que les catalogues, schémas et tables auxquels ils ont déjà accès dans Databricks. Veillez à ce que les autorisations Unity Catalog appropriées soient en place avant la connexion.
Contrôler ce que Perplexity peut faire dans Databricks
Le connecteur Databricks exécute du SQL via une surface d’outils (issue du Merge Databricks connector) qui inclut un outil général execute_sql_statement . Comme execute_sql_statement accepte du SQL arbitraire — y compris DDL et DML — la seule manière fiable d’imposer un mode lecture seule ou autrement de restreindre ce que Perplexity peut faire est au niveau de Unity Catalog, et non dans l’interface Perplexity.
Schéma recommandé : appliquer le mode lecture seule via les autorisations Unity Catalog.
Comme le connecteur s’authentifie par utilisateur via OAuth, chaque action que Perplexity tente d’exécuter s’effectue sous l’identité Databricks de cet utilisateur et est soumise à ses autorisations Unity Catalog existantes. Pour conserver une utilisation en lecture seule, veillez à ce que chaque utilisateur (ou le groupe auquel il appartient) dispose uniquement de :
USE CATALOGsur les catalogues que vous souhaitez lui faire interrogerUSE SCHEMAsur les schémas que vous souhaitez lui faire interrogerSELECTsur les tables et vues que vous souhaitez lui faire interroger
Veillez également à ce qu’ils ne disposent explicitement pas de MODIFY, CREATE ni OWN sur ces objets, ni de CAN MANAGE sur l’entrepôt SQL. Avec Unity Catalog configuré de cette manière, Databricks rejettera toute tentative d’écriture de Perplexity sur des objets pour lesquels l’utilisateur n’a pas les privilèges d’écriture, quel que soit l’outil utilisé.
Remarque : Perplexity affiche un panneau Autorisations des outils dans les paramètres du connecteur Databricks qui répertorie les outils disponibles. À ce jour, ce panneau ne fournit pas de contrôle fiable des actions de lecture, d’écriture ou de modification : gérer l’accès au niveau Unity Catalog (ci-dessus) est la bonne manière de contrôler ce que Perplexity peut faire.
Confidentialité et sécurité des données
Lorsqu’il est connecté à Perplexity, le connecteur Databricks peut effectuer les actions suivantes en votre nom :
Exécuter des requêtes SQL sur des données Databricks via des SQL Warehouses
Interroger les tables, vues et schémas Unity Catalog
Lire les métadonnées et les données des tables Delta Lake
Si vous révoquez l’accès ou supprimez des autorisations dans Databricks, ces données deviennent immédiatement inaccessibles depuis Perplexity. Si vous déconnectez votre compte Databricks dans Perplexity, vous pouvez choisir de conserver ou de supprimer les données mises en cache.
Sécurité et contrôle de niveau entreprise
Pour les organisations Enterprise, Perplexity propose la certification SOC 2 Type II, un chiffrement de bout en bout, des mesures strictes de confidentialité des données et des contrôles d’accès utilisateur granulaires. Vos données Databricks ne sont jamais utilisées pour l’entraînement de l’IA.
La connexion de Perplexity à Databricks se fait au niveau personnel — aucune autre personne de votre organisation ne peut interroger vos données Databricks. En revanche, si vous synchronisez des données vers un Project partagé, toute personne ayant accès à ce Project pourra les rechercher.
Les administrateurs de l’organisation peuvent activer ou désactiver le connecteur Databricks pour tous les utilisateurs depuis l’écran Autorisations dans Paramètres de l’organisation. L’application des autorisations de lecture/écriture est gérée au niveau de Unity Catalog (voir Contrôler ce que Perplexity peut faire dans Databricks ci-dessus).
Prérequis réseau
Cette section ne s’applique que si votre workspace Databricks utilise des listes d’accès IP ou une restriction équivalente du trafic entrant (par exemple, une stratégie d’entrée Azure Databricks ou un pare-feu placé devant le workspace). Si votre workspace accepte le trafic entrant depuis n’importe quelle adresse, aucune modification réseau n’est nécessaire et vous pouvez passer directement à Comment l’activer.
Le connecteur Databricks repose sur Merge Agent Handler, le partenaire d’authentification et d’intégration de Perplexity pour Databricks. Lorsqu’un utilisateur clique sur S’authentifier avec Databricks, la page de connexion Databricks est chargée par le navigateur de l’utilisateur, mais l’échange du code OAuth avec le point de terminaison de jetons de votre workspace (/oidc/v1/token) est effectué de serveur à serveur par Merge. Après l’association, Merge relaie également vers votre workspace les appels de Perplexity aux API SQL Warehouse et Unity Catalog. Ces requêtes proviennent de l’infrastructure de Merge, et non du réseau de l’utilisateur ni des plages d’adresses IP publiées par Perplexity.
Si votre workspace restreint le trafic entrant, ajoutez les éléments suivants à votre liste d’accès IP (ou à une liste d’autorisation équivalente) avant d’effectuer la configuration administrateur :
Merge Agent Handler (tenant américain) :
3.216.101.38et52.20.242.81. Ces adresses sont statiques et servent à l’échange de jetons OAuth pendant l’authentification, puis au trafic continu de l’API Databricks (appels SQL Warehouse et Unity Catalog) après l’association.Perplexity : les plages de sortie publiées dans perplexity-user.json. Conservez-les dans la liste d’autorisation avec les adresses de Merge.
Remarque : si les adresses de Merge ne figurent pas dans la liste d’autorisation, les utilisateurs voient généralement la page de connexion et l’écran de consentement Databricks se charger normalement, puis obtiennent une erreur token_exchange_failed lorsque Perplexity tente de finaliser la connexion.
Comment l’activer
La configuration du connecteur Databricks se déroule en deux étapes : un administrateur configure l’application OAuth une fois pour l’organisation, puis chaque utilisateur s’authentifie avec son propre compte Databricks.
Partie 1 : Configuration par l’administrateur — Configurer Databricks pour votre organisation
Un administrateur de workspace Databricks doit effectuer cette étape une seule fois. Les utilisateurs individuels n’ont pas besoin de la répéter.
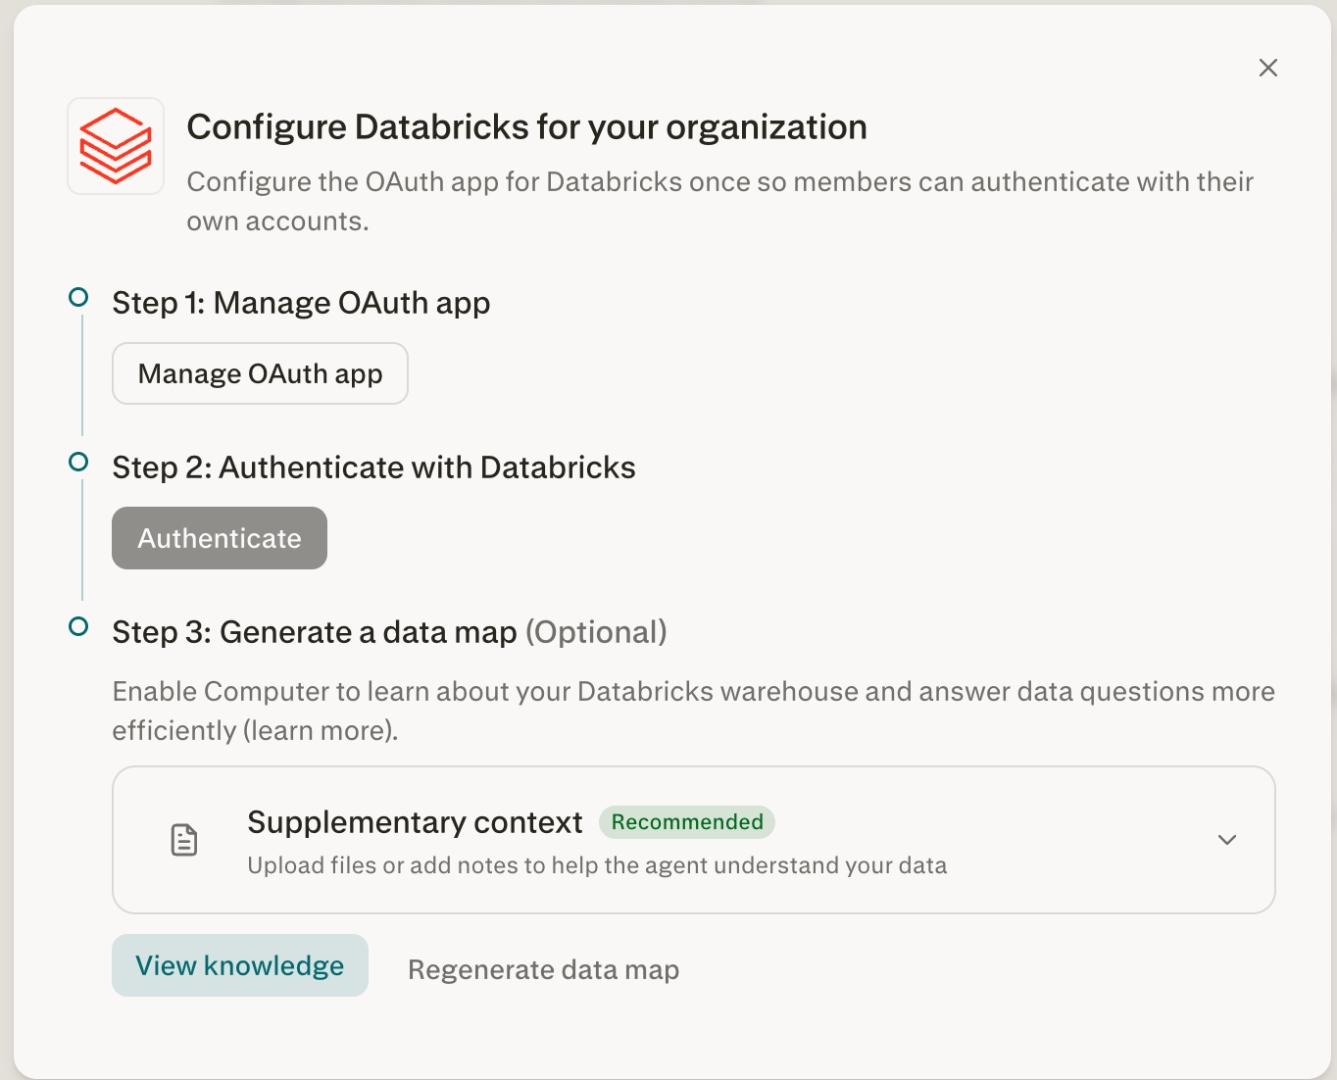
Dans Paramètres de l’organisation → Connecteurs → Databricks, vous verrez un panneau de configuration en trois étapes intitulé « Configurer Databricks pour votre organisation » :
Étape 1 : Gérer l’application OAuth — Cliquez sur Gérer l’application OAuth pour enregistrer Perplexity en tant que client OAuth dans votre workspace Databricks. Cela accorde à Perplexity l’autorisation d’authentifier les utilisateurs via OAuth auprès de votre workspace.
Étape 2 : Authentifier avec Databricks — L’administrateur s’authentifie une fois pour vérifier que l’intégration fonctionne de bout en bout.
Étape 3 : Générer une carte des données (facultatif) — Générez éventuellement une carte des données pour l’organisation (voir la Partie 3 ci-dessous et Comprendre la carte des données) et ajoutez du contexte supplémentaire pour améliorer la précision des requêtes.
Remarque : Vous aurez besoin des privilèges d’administrateur du workspace Databricks pour effectuer cette étape. Si vous ne savez pas comment enregistrer une application OAuth dans Databricks, consultez la documentation OAuth de Databricks.
Partie 2 : Configuration utilisateur — S’authentifier et se connecter
Chaque utilisateur effectue les étapes suivantes de manière indépendante :
Ouvrez Plugins dans la barre latérale (ou Customize → Connectors si vous ne voyez pas encore Plugins), trouvez Databricks dans Découvrir ou via la recherche, puis ouvrez sa page.
Sélectionnez Connecter.
Cliquez sur S’authentifier avec Databricks. Vous serez redirigé vers Databricks pour vous connecter avec vos propres identifiants.
Autorisez Perplexity à accéder à vos données Databricks.
Cliquez sur Autoriser pour terminer la configuration.
Ce connecteur peut aussi apparaître dans un plugin. Le connecter à un endroit le connecte partout pour votre compte. Votre connexion et les paramètres de connecteurs de votre organisation s’appliquent dans chaque plugin. Que sont les plugins ?
Partie 3 : Générer une carte des données (facultatif mais recommandé)
Après l’authentification, Perplexity peut générer une carte des données de votre environnement Databricks. Cela aide Computer à comprendre la structure de votre catalogue et à répondre plus précisément aux questions sur les données.
Cliquez sur Régénérer la carte des données pour créer ou actualiser la carte à tout moment.
Pour de meilleurs résultats, ajoutez également du contexte supplémentaire — téléversez des fichiers ou ajoutez des notes décrivant vos données (par exemple, ce que représentent les tables clés, les définitions métier, les modèles de requêtes courants). Ce contexte additionnel aide l’agent à interpréter correctement vos données.
Cliquez sur Afficher les connaissances pour examiner ce que Perplexity a appris sur votre environnement Databricks.
Si vous ignorez la carte des données, la précision des questions de données complexes sera réduite. Nous recommandons de la générer lors de la configuration initiale. En savoir plus dans Comprendre la carte des données.
Utilisation des données connectées
Une fois connecté, vous pouvez faire référence à vos données Databricks dans des tâches Computer . Mentionnez des catalogues, des schémas ou des tables et Perplexity les interrogera dans le cadre de flux de travail en plusieurs étapes — le tout de manière asynchrone dans un bac à sable cloud sécurisé.
Essayer
Une fois connecté, essayez d’exécuter des requêtes comme celles-ci :
« Résumez les tendances de revenus du tableau des ventes du T4 et mettez en évidence les indicateurs clés »
« Trouvez tous les enregistrements clients mis à jour au cours des 30 derniers jours »
« Quels sont les produits les plus performants selon le schéma analytics ? »
« Comparez les données du pipeline de ce trimestre avec celles du trimestre précédent »
Dépannage
Databricks n’est pas activé pour votre organisation
Un administrateur de l’organisation a peut-être désactivé le connecteur, ou l’application OAuth n’a peut-être pas encore été configurée. Contactez l’administrateur de votre organisation pour confirmer, ou contactez l’assistance Perplexity.
Application OAuth non configurée
Si les utilisateurs voient une erreur lors de la tentative d’authentification, la configuration de l’application OAuth par l’administrateur (Partie 1) n’est peut-être pas terminée. Un administrateur de workspace doit revenir dans Paramètres de l’organisation → Connecteurs → Databricks et terminer l’étape Gérer l’application OAuth.
L’utilisateur ne peut pas accéder à certaines tables après la connexion
Le connecteur Databricks respecte les autorisations Unity Catalog existantes de chaque utilisateur. Si un utilisateur ne parvient pas à interroger une table à laquelle il pense devoir avoir accès, vérifiez que le GRANT approprié a bien été appliqué dans Unity Catalog :
— Grant access to a catalog
GRANT USE CATALOG ON CATALOG my_catalog TOuser@example.com;
— Grant access to a schema
GRANT USE SCHEMA ON SCHEMA my_catalog.my_schema TOuser@example.com;
— Grant read access to tables
GRANT SELECT ON TABLE my_catalog.my_schema.my_table TOuser@example.com;
L’authentification échoue avec une erreur d’échange de jetons
Si un utilisateur termine les écrans de connexion et de consentement Databricks, mais que la connexion échoue ensuite avec une erreur token_exchange_failed, l’échange du code OAuth entre Merge et votre workspace n’a pas abouti. Vérifiez les points suivants avec l’administrateur de votre workspace Databricks et votre équipe réseau :
Vérifiez que les adresses de sortie de Merge indiquées dans Prérequis réseau sont autorisées dans toute liste d’accès IP, stratégie d’entrée ou pare-feu qui protège le workspace. Les administrateurs Databricks peuvent rechercher les requêtes refusées vers
/oidc/v1/tokendans la table systèmesystem.access.inbound_network.Vérifiez que l’application OAuth enregistrée dans la partie 1 est toujours activée et que ses URI de redirection correspondent aux valeurs affichées dans Paramètres de l’organisation → Connecteurs → Databricks.
Demandez à l’utilisateur de réessayer la connexion après toute modification du réseau ou de l’application OAuth.
Si l’erreur persiste, contactez l’assistance Perplexity en indiquant l’heure approximative de la tentative échouée et l’URL du workspace afin que nous puissions examiner l’échange avec notre partenaire d’intégration.
La carte des données est obsolète ou inexacte
Si Perplexity génère des réponses incorrectes ou obsolètes concernant vos données Databricks, essayez de cliquer sur Régénérer la carte des données dans les paramètres du connecteur. Vous pouvez également ajouter ou mettre à jour du contexte supplémentaire pour mieux guider l’agent sur la structure de vos données.
Problèmes de connexion et d’authentification
Vérifiez que l’application OAuth est correctement configurée dans votre workspace Databricks
Confirmez que les URI de redirection de Perplexity figurent dans la liste d’autorisation des paramètres de votre application OAuth Databricks
Si votre workspace utilise des listes d’accès IP, une stratégie d’entrée ou un pare-feu, assurez-vous que les adresses de Merge et de Perplexity indiquées dans Prérequis réseau sont autorisées
Demandez aux utilisateurs de reconnecter le connecteur Databricks après toute modification de la politique du workspace
Si les problèmes persistent après la mise à jour de ces paramètres, contactez l’assistance Perplexity pour obtenir de l’aide.