

जब Perplexity Computer को किसी ऐसे थर्ड-पार्टी API तक पहुँचना होता है जिसका कोई अंतर्निहित कनेक्टर नहीं है, तो आप सुरक्षित रूप से अपने खुद के API क्रेडेंशियल दे सकते हैं। आपकी की (keys) एन्क्रिप्ट करके संग्रहीत की जाती हैं ताकि वे एजेंट की ट्रैजेक्टरी (थर्ड-पार्टी मॉडल के साथ आदान-प्रदान किए गए प्रॉम्प्ट और रिस्पॉन्स) या टास्क सैंडबॉक्स के साथ साझा न हों। किसी टास्क के भीतर क्रेडेंशियल देना सभी Perplexity क्लाइंट पर काम करता है; Credential vault, जहाँ आप इन्हें सहेजते और प्रबंधित करते हैं, वेब पर उपलब्ध है।
ओवरव्यू
कुछ टूल जिन्हें आप Computer से उपयोग करवाना चाहते हैं, उनका अभी कोई अंतर्निहित कनेक्टर नहीं होगा। कस्टम क्रेडेंशियल आपको अपना खुद का API क्रेडेंशियल लाने देते हैं ताकि Computer आपकी ओर से उस सेवा में प्रमाणित हो सके — उदाहरण के लिए, कोई ट्रांज़ैक्शनल ईमेल भेजने, किसी एनालिटिक्स API से डेटा खींचने, या किसी डेटा प्रदाता से खेल स्कोर देखने के लिए। Computer उन प्रमाणीकरण विधियों को सपोर्ट करता है जिनका ये API उपयोग करते हैं: टोकन, कस्टम हेडर, क्वेरी पैरामीटर, और यूज़रनेम व पासवर्ड। अगर आप कोई यूज़रनेम और पासवर्ड देते हैं, तो Computer उन्हें एक Basic auth क्रेडेंशियल के रूप में सहेजता है ताकि वह API में सुरक्षित रूप से प्रमाणित हो सके।
जब किसी टास्क को क्रेडेंशियल की ज़रूरत होती है, तो Computer आपको एक सुरक्षित फ़ॉर्म के साथ संकेत देता है। आपका क्रेडेंशियल एन्क्रिप्ट किया जाता है और एक सुरक्षित प्रॉक्सी के ज़रिए बाहर जाने वाले API अनुरोधों में इंजेक्ट किया जाता है, इसलिए कच्चा मान (raw value) एजेंट या टास्क सैंडबॉक्स के साथ साझा नहीं किया जाता। आप चुनते हैं कि कोई क्रेडेंशियल कितने समय तक बना रहे: केवल यही टास्क, दोबारा उपयोग के लिए आपके व्यक्तिगत वॉल्ट में सहेजा गया, या किसी प्रोजेक्ट के साथ साझा किया गया ताकि आपके साथी भी इसका उपयोग कर सकें। किसी टास्क में जोड़ा गया क्रेडेंशियल उस Computer सत्र की अवधि तक उपलब्ध रहता है, और आप इसे किसी भी समय रद्द कर सकते हैं। अगर आप इसे अपने व्यक्तिगत वॉल्ट में सहेजते हैं, तो किसी टास्क को ज़रूरत होने पर Computer इसका अपने आप उपयोग करता है, क्योंकि नए क्रेडेंशियल Always allow पर सेट होते हैं। आप अपने Credential vault में किसी क्रेडेंशियल को Ask for approval पर बदल सकते हैं।
कस्टम क्रेडेंशियल का उपयोग क्यों करें?
बिना अंतर्निहित कनेक्टर वाली सेवाओं को कनेक्ट करें। किसी थर्ड-पार्टी टूल के लिए अपनी खुद की API की लाएँ ताकि Computer तुरंत इसके साथ काम कर सके।
सीक्रेट को एजेंट की नज़र से दूर रखें। क्रेडेंशियल एन्क्रिप्ट किए जाते हैं और एक सुरक्षित प्रॉक्सी के ज़रिए इंजेक्ट किए जाते हैं, इसलिए कच्चा मान एजेंट या सैंडबॉक्स के साथ साझा नहीं किया जाता।
अपने टास्क में की का दोबारा उपयोग करें। किसी क्रेडेंशियल को एक बार अपने व्यक्तिगत वॉल्ट में सहेजें और Computer को इसे भविष्य के टास्क में दोबारा उपयोग करने दें।
किसी प्रोजेक्ट के साथ एक्सेस साझा करें। किसी क्रेडेंशियल को किसी प्रोजेक्ट में जोड़ें ताकि टीम में हर कोई कच्ची की साझा किए बिना इसका उपयोग कर सके।
नियंत्रण में रहें। प्रत्येक सहेजे गए क्रेडेंशियल के लिए, आप चुन सकते हैं कि Computer इसे आपकी स्वीकृति के बिना उपयोग करे, या किसी टास्क में इसका उपयोग करने से पहले Computer आपसे स्वीकृति माँगे।
कोई कस्टम क्रेडेंशियल जोड़ने से पहले, जाँचें कि क्या उस सेवा का पहले से कोई अंतर्निहित कनेक्टर है। किसी थर्ड-पार्टी सेवा को लिंक करने का पसंदीदा तरीका कनेक्टर हैं, और उपलब्ध होने पर Computer इनमें से किसी एक का उपयोग करेगा। जिन सेवाओं का अभी कोई कनेक्टर नहीं है, उनके लिए कस्टम क्रेडेंशियल का उपयोग करें।
यदि सेवा का कोई अंतर्निहित कनेक्टर है, तो वह कनेक्टर किसी प्लगइन में भी शामिल हो सकता है। इसे कहीं भी कनेक्ट करने पर यह आपके अकाउंट के लिए हर जगह कनेक्ट हो जाता है। आपका कनेक्शन और आपके संगठन की कनेक्टर सेटिंग्स हर प्लगइन में लागू होती हैं। प्लगइन क्या हैं? देखें।
तीन क्रेडेंशियल स्कोप
क्रेडेंशियल तीन स्कोप में आते हैं, इस आधार पर कि वे कितने समय तक चलते हैं और उन्हें कौन उपयोग कर सकता है:
सत्र (एकल टास्क): केवल मौजूदा टास्क के भीतर उपयोग किया जाता है, और दोबारा उपयोग के लिए सहेजा नहीं जाता।
व्यक्तिगत (Credential vault): आपके व्यक्तिगत Credential vault में सहेजा जाता है और आपके अपने टास्क में दोबारा उपयोग किया जा सकता है।
प्रोजेक्ट (साझा): किसी प्रोजेक्ट में सहेजा जाता है ताकि टीम में हर कोई इसका उपयोग कर सके।
नीचे दिए गए सेक्शन बताते हैं कि इनमें से हर एक कैसे काम करता है।
सत्र क्रेडेंशियल (एकल टास्क)
सत्र क्रेडेंशियल सबसे सरल विकल्प हैं: आप एक टास्क के लिए एक की देते हैं, और यह सहेजी नहीं जाती।
आपको टास्क में संकेत दिया जाता है। जब किसी टास्क को क्रेडेंशियल की ज़रूरत होती है, तो Computer आपके दर्ज करने के लिए एक सुरक्षित फ़ॉर्म सामने लाता है। यह जहाँ संभव हो, होस्ट, नाम और क्रेडेंशियल प्रकार जैसे विवरण पहले से भर देता है।
यह एन्क्रिप्ट और प्रॉक्सी किया जाता है। आपका क्रेडेंशियल एन्क्रिप्ट किया जाता है और एक सुरक्षित प्रॉक्सी के ज़रिए बाहर जाने वाले API अनुरोधों में इंजेक्ट किया जाता है, इसलिए कच्चा मान एजेंट या सैंडबॉक्स के साथ साझा नहीं किया जाता।
यह पूरे टास्क तक चलता है। जोड़ने के बाद, क्रेडेंशियल उस टास्क के बाकी हिस्से के लिए उपलब्ध रहता है, जिसमें फ़ॉलो-अप अनुरोध भी शामिल हैं।
यह सहेजा नहीं जाता। सत्र क्रेडेंशियल दोबारा उपयोग के लिए संग्रहीत नहीं किए जाते — कोई नया टास्क शुरू करें और आपको फिर से संकेत दिया जाएगा। अगर आप भविष्य में इसे दोबारा उपयोग करना चाहते हैं, तो आपके पास क्रेडेंशियल को अपने वॉल्ट में सहेजने का विकल्प होगा।
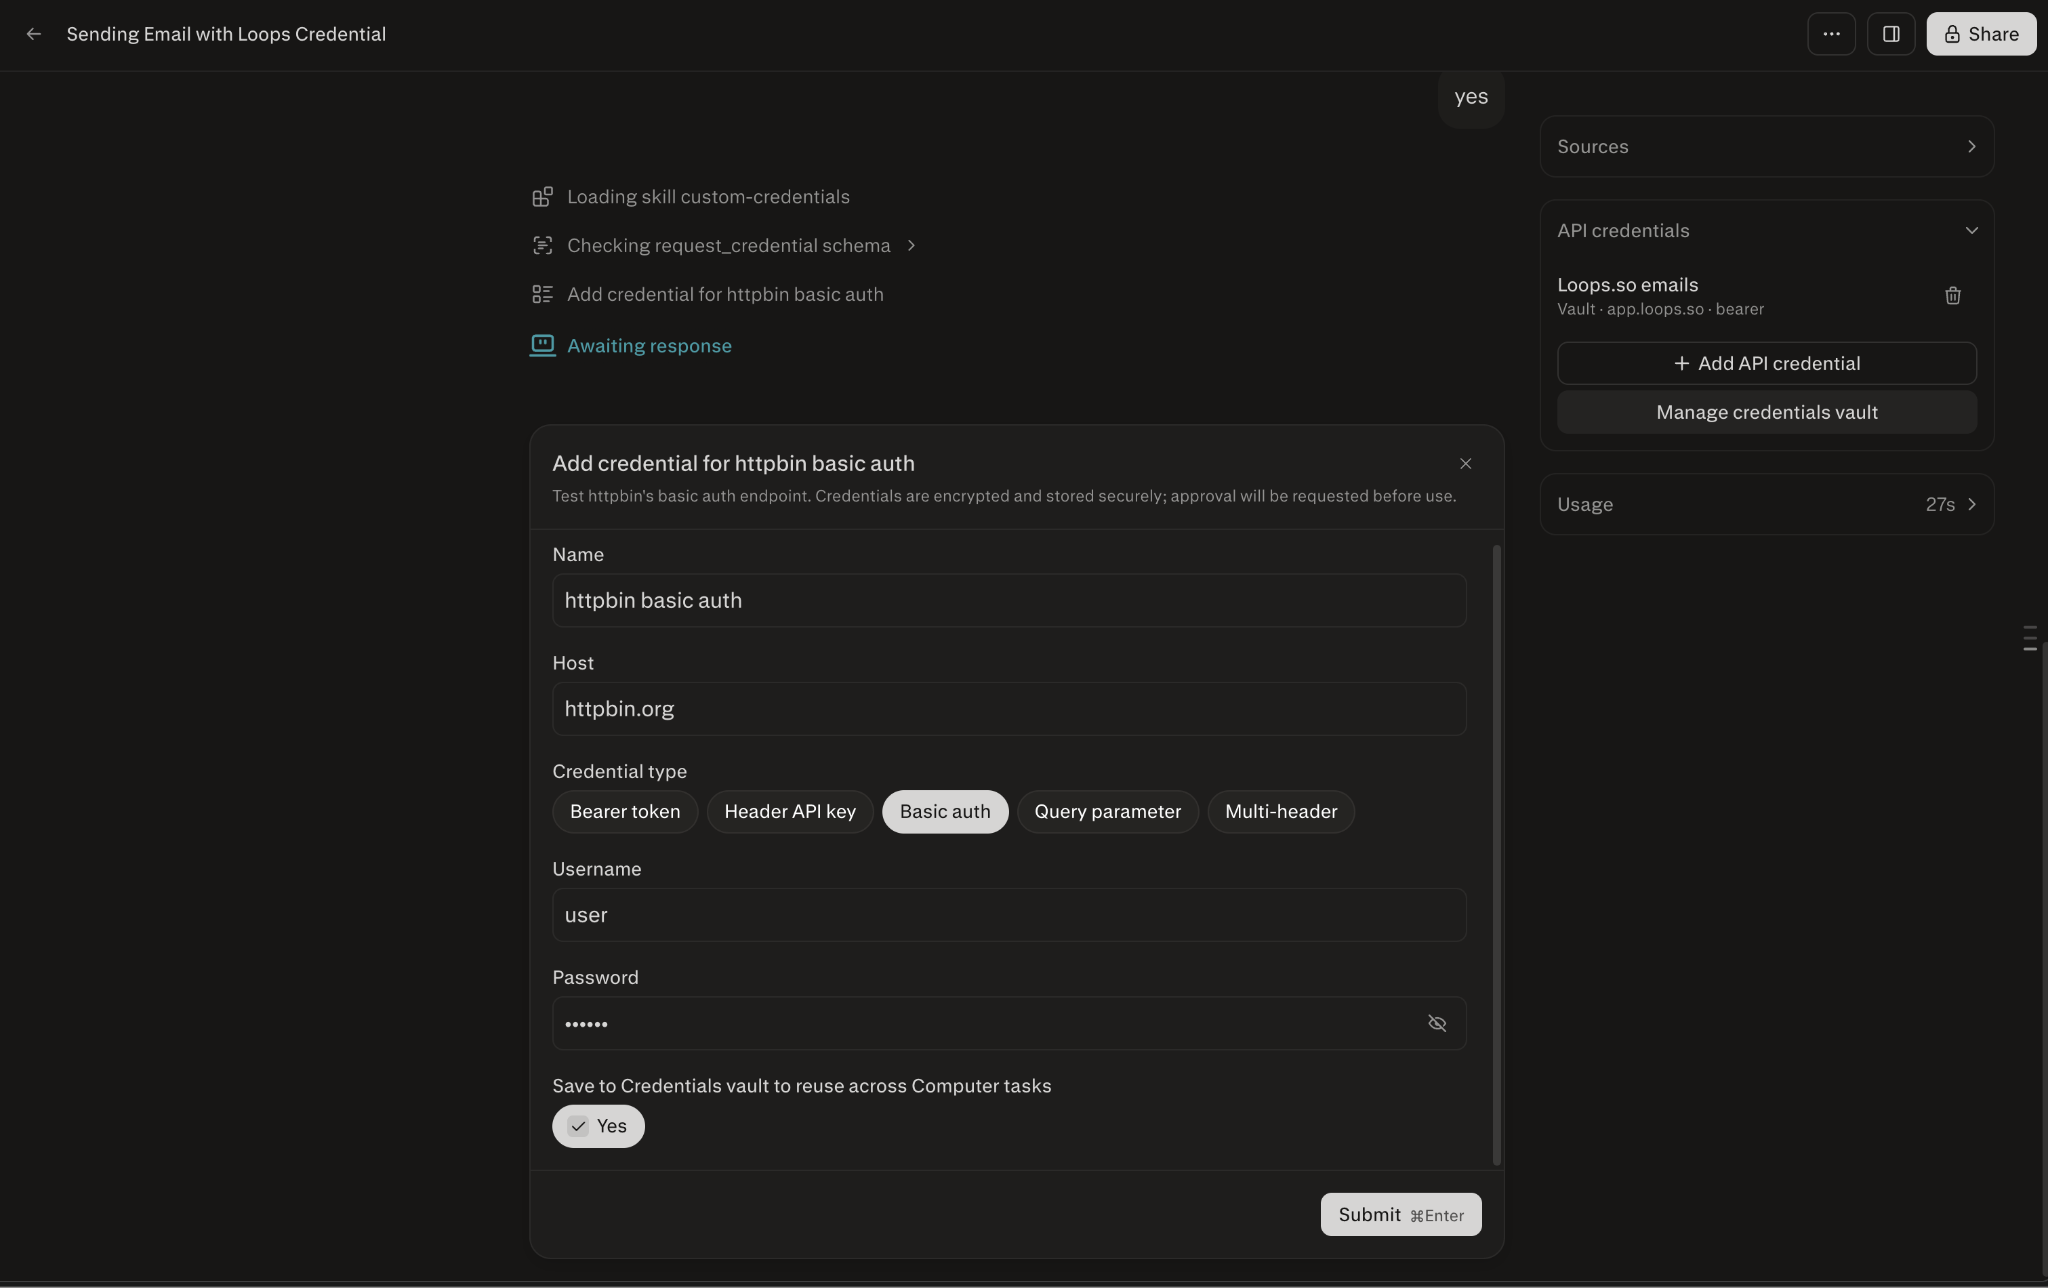
चित्र 1 — क्रेडेंशियल की ज़रूरत होने पर Computer किसी टास्क में जो सुरक्षित फ़ॉर्म दिखाता है।
व्यक्तिगत क्रेडेंशियल (Credential vault)
किसी क्रेडेंशियल को अपने व्यक्तिगत वॉल्ट में सहेजें ताकि हर बार दोबारा दर्ज किए बिना इसे अपने टास्क में दोबारा उपयोग कर सकें।
टास्क फ़ॉर्म से सहेजें। जब Computer आपसे किसी क्रेडेंशियल के लिए संकेत देता है, तो इसे Computer टास्क में दोबारा उपयोग करने के लिए अपने Credential vault में सहेजने का विकल्प चुनें।
या इसे सीधे जोड़ें। किसी टास्क के बाहर क्रेडेंशियल जोड़ने और प्रबंधित करने के लिए Settings > Credential vault पर जाएँ।
चुनें कि Computer कब पूछे। नए क्रेडेंशियल Always allow पर सेट होते हैं, इसलिए Computer आपके सहेजे गए क्रेडेंशियल को पहचानता है और किसी टास्क को ज़रूरत होने पर उसका उपयोग करता है। इसके बजाय हर उपयोग को स्वीकृत करने के लिए, अपने Credential vault में क्रेडेंशियल को Ask for approval पर बदलें।
यह आपके लिए प्राइवेट रहता है। व्यक्तिगत क्रेडेंशियल आपके अकाउंट के होते हैं और किसी और के साथ साझा नहीं किए जाते।
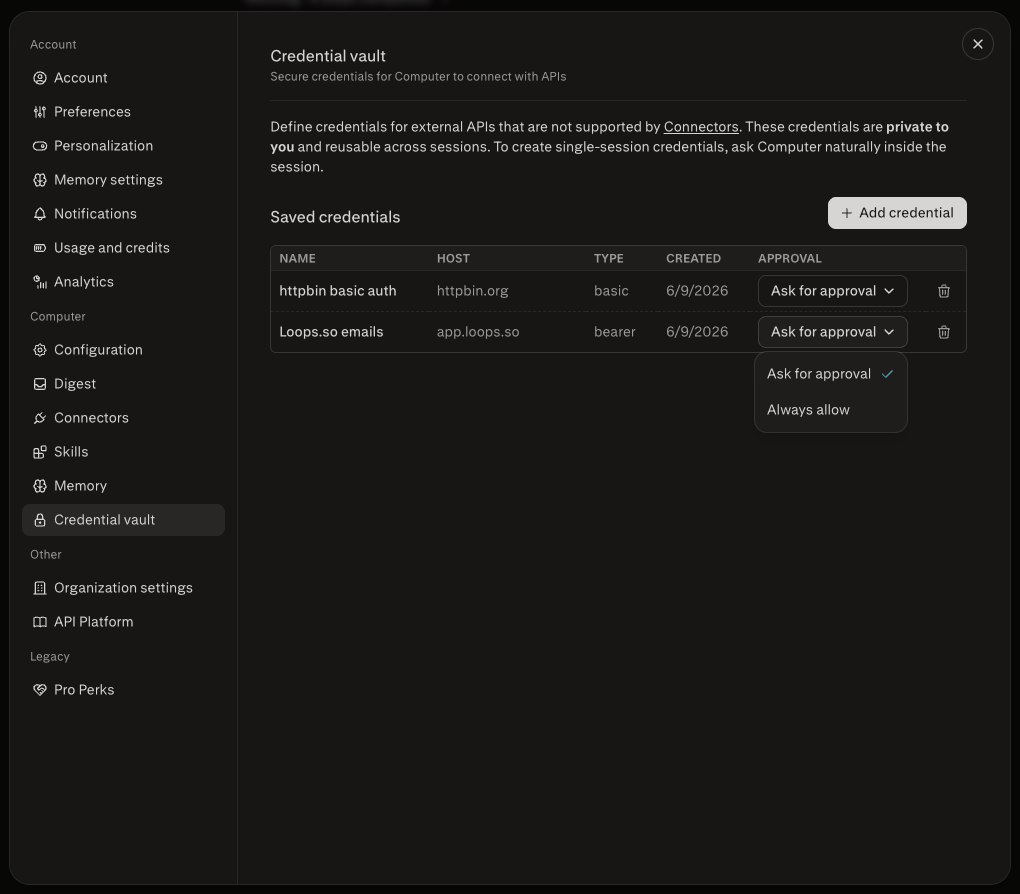
चित्र 2 — Credential vault में सहेजे गए क्रेडेंशियल, हर एक अपनी स्वीकृति सेटिंग के साथ।
प्रोजेक्ट क्रेडेंशियल (किसी टीम के साथ साझा)
किसी क्रेडेंशियल को किसी प्रोजेक्ट में जोड़ें ताकि उस प्रोजेक्ट में काम करने वाला हर कोई इसका उपयोग कर सके — यह किसी ऐसी साझा की के लिए उपयोगी है जिस पर आपकी टीम निर्भर करती है।
इसे प्रोजेक्ट में जोड़ें। प्रोजेक्ट के साइडबार में Credential vault सेक्शन ढूँढें और प्रोजेक्ट क्रेडेंशियल जोड़ने के लिए Manage चुनें।
प्रोजेक्ट में हर कोई इसका उपयोग कर सकता है। प्रोजेक्ट के सभी सदस्य कच्चा मान देखे बिना अपने टास्क में क्रेडेंशियल का उपयोग कर सकते हैं।
राइटर इसे प्रबंधित करते हैं। किसी प्रोजेक्ट क्रेडेंशियल को जोड़ने या रद्द करने के लिए आपको उस प्रोजेक्ट पर कम से कम एक राइटर होना चाहिए, जो प्रोजेक्ट कनेक्टर जैसे ही एक्सेस नियमों का पालन करता है।
चुनें कि Computer कब पूछे। नए प्रोजेक्ट क्रेडेंशियल Always allow पर सेट होते हैं, इसलिए Computer बिना पूछे किसी टास्क में उनका उपयोग कर सकता है। अगर आप चाहते हैं कि Computer हर उपयोग से पहले पूछे, तो क्रेडेंशियल को Ask for approval पर बदलें।
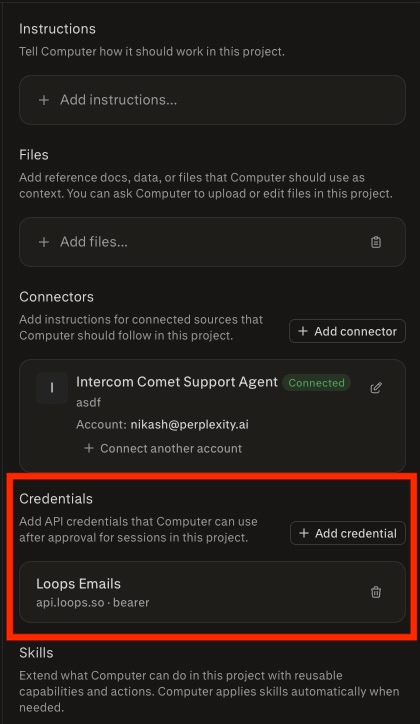
चित्र 3 — प्रोजेक्ट के साइडबार में प्रोजेक्ट क्रेडेंशियल।
अपने क्रेडेंशियल प्रबंधित करना
अपना वॉल्ट Settings > Credential vault में ढूँढें। आपका व्यक्तिगत Credential vault आपकी अकाउंट सेटिंग में रहता है। अगर आपको साइडबार में प्लगइन दिखता है, तो आप शायद इसे वहाँ से भी खोल सकते हैं: कस्टम जोड़ें और फिर Connect your own API चुनें। यह विकल्प केवल तभी दिखता है जब आपका प्लान और आपके संगठन की सेटिंग कस्टम कनेक्टर की अनुमति देती हैं।
की जोड़ें, समीक्षा करें, या हटाएँ। कोई नया क्रेडेंशियल जोड़ने, अपने सहेजे गए क्रेडेंशियल की समीक्षा करने, या किसी ऐसे को हटाने के लिए जिसकी अब ज़रूरत नहीं है, Credential vault खोलें।
प्रोजेक्ट क्रेडेंशियल प्रोजेक्ट में प्रबंधित करें। किसी प्रोजेक्ट के क्रेडेंशियल को प्रोजेक्ट के साइडबार में Credential vault सेक्शन से जोड़ें या रद्द करें। आपको उस प्रोजेक्ट पर कम से कम एक राइटर होना चाहिए।
सीमाएँ और गोपनीयता
आपकी कच्ची की छिपी रहती है। क्रेडेंशियल एन्क्रिप्ट किए जाते हैं और एक सुरक्षित प्रॉक्सी के ज़रिए इंजेक्ट किए जाते हैं, इसलिए कच्चा मान एजेंट या टास्क सैंडबॉक्स के साथ साझा नहीं किया जाता।
केवल API अनुरोध। कस्टम क्रेडेंशियल उन API अनुरोधों के लिए सपोर्ट किए जाते हैं जिन्हें Computer सुरक्षित प्रॉक्सी के ज़रिए रूट कर सकता है। अन्य सीक्रेट प्रकार, जैसे SSH की, आज सपोर्ट नहीं किए जाते।
सहेजे गए क्रेडेंशियल डिफ़ॉल्ट रूप से Always allow पर सेट होते हैं। Computer किसी टास्क में सहेजे गए व्यक्तिगत या प्रोजेक्ट क्रेडेंशियल का उपयोग बिना पूछे करता है, जब तक कि आप उस क्रेडेंशियल को Ask for approval पर न बदलें। इस डिफ़ॉल्ट से पहले सहेजे गए क्रेडेंशियल अपनी मौजूदा सेटिंग बनाए रखते हैं।
सत्र क्रेडेंशियल संग्रहीत नहीं किए जाते। कोई सत्र क्रेडेंशियल केवल उस Computer सत्र के भीतर उपयोग किया जाता है, किसी भी समय रद्द किया जा सकता है, और बाद के सत्रों में दोबारा उपयोग के लिए सहेजा नहीं जाता, जब तक कि आप स्पष्ट रूप से क्रेडेंशियल को अपने Credential vault में सहेजना न चुनें।
अक्सर पूछे जाने वाले सवाल
सत्र, व्यक्तिगत और प्रोजेक्ट क्रेडेंशियल के बीच क्या अंतर है?
कोई सत्र क्रेडेंशियल केवल मौजूदा टास्क में उपयोग किया जाता है और सहेजा नहीं जाता। कोई व्यक्तिगत क्रेडेंशियल आपके Credential vault में सहेजा जाता है और आपके अपने टास्क में दोबारा उपयोग किया जा सकता है। कोई प्रोजेक्ट क्रेडेंशियल किसी प्रोजेक्ट में सहेजा जाता है ताकि उस टीम में हर कोई इसका उपयोग कर सके। सहेजे गए क्रेडेंशियल डिफ़ॉल्ट रूप से Always allow पर सेट होते हैं, और आप इनमें से किसी को भी Ask for approval पर बदल सकते हैं।
मुझे कनेक्टर उपयोग करना चाहिए या कस्टम क्रेडेंशियल?
अगर सेवा का कोई अंतर्निहित कनेक्टर है, तो कनेक्टर का उपयोग करें — किसी थर्ड-पार्टी सेवा को कनेक्ट करने का यह पसंदीदा तरीका है। जब आपके ज़रूरी टूल के लिए कोई कनेक्टर उपलब्ध न हो, तब कस्टम क्रेडेंशियल का उपयोग करें।
क्या Computer मेरी API की देख सकता है?
नहीं। आपका क्रेडेंशियल एन्क्रिप्ट किया जाता है और एक सुरक्षित प्रॉक्सी के ज़रिए बाहर जाने वाले अनुरोधों में इंजेक्ट किया जाता है, इसलिए कच्चा मान एजेंट या टास्क सैंडबॉक्स के साथ साझा नहीं किया जाता। अगर कोई API अपने रिस्पॉन्स में आपका क्रेडेंशियल शामिल करता है, उदाहरण के लिए अनुरोध हेडर वापस लौटाकर, तो Computer वह रिस्पॉन्स देख सकता है।
Computer मुझसे किसी क्रेडेंशियल को स्वीकृत करने के लिए क्यों कह रहा है?
Computer स्वीकृति तभी माँगता है जब सहेजा गया व्यक्तिगत या प्रोजेक्ट क्रेडेंशियल Ask for approval पर सेट हो। नए क्रेडेंशियल Always allow पर सेट होते हैं, लेकिन इस डिफ़ॉल्ट से पहले सहेजे गए क्रेडेंशियल अपनी मौजूदा सेटिंग बनाए रखते हैं। किसी क्रेडेंशियल के लिए संकेत बंद करने के लिए, अपने Credential vault में उस क्रेडेंशियल की सेटिंग के भीतर Always allow चुनें।
मैं किसी भविष्य के टास्क में किसी क्रेडेंशियल को दोबारा कैसे उपयोग करूँ?
जब Computer आपको संकेत दे तब इसे अपने Credential vault में सहेजें, या इसे सीधे वॉल्ट से जोड़ें। बाद के टास्क में, Computer इसे पहचानता है और इसका उपयोग करता है, या अगर क्रेडेंशियल Ask for approval पर सेट है, तो पहले आपसे पूछता है।
मुझे अपना Credential vault कहाँ मिलेगा?
Settings > Credential vault पर जाएँ। अगर आपको साइडबार में प्लगइन दिखता है, तो आप शायद इसे वहाँ से भी खोल सकते हैं: कस्टम जोड़ें और फिर Connect your own API चुनें। यह विकल्प केवल तभी दिखता है जब आपका प्लान और आपके संगठन की सेटिंग कस्टम कनेक्टर की अनुमति देती हैं।
क्या मेरे साथी मेरी की उपयोग कर सकते हैं?
हाँ, अगर आप उन्हें प्रोजेक्ट क्रेडेंशियल के रूप में जोड़ें। व्यक्तिगत क्रेडेंशियल आपके अकाउंट के लिए प्राइवेट होते हैं। प्रोजेक्ट क्रेडेंशियल का उपयोग प्रोजेक्ट में हर कोई कर सकता है, और उन्हें जोड़ने या रद्द करने के लिए आपको उस प्रोजेक्ट पर कम से कम एक राइटर होना चाहिए।
क्या मैं अन्य सीक्रेट संग्रहीत कर सकता/सकती हूँ, जैसे कोई SSH की?
नहीं। कस्टम क्रेडेंशियल उन API अनुरोधों को सपोर्ट करते हैं जो सुरक्षित प्रॉक्सी के ज़रिए रूट होते हैं। अन्य सीक्रेट प्रारूप, जैसे SSH की, आज सपोर्ट नहीं किए जाते।
क्या यूज़रनेम और पासवर्ड उस सेवा की वेबसाइट पर मेरे लॉगिन जैसे ही हैं?
नहीं। जब आप कोई यूज़रनेम और पासवर्ड देते हैं, तो Computer उन्हें सेवा के API में प्रमाणित करने के लिए एक Basic auth क्रेडेंशियल के रूप में सहेजता है — यह उस सेवा की वेबसाइट पर साइन इन करने के लिए कोई सामान्य-उद्देश्य लॉगिन नहीं है। कस्टम क्रेडेंशियल केवल API अनुरोधों को प्रमाणित करने के लिए उपयोग किए जाते हैं, टोकन, कस्टम हेडर, क्वेरी पैरामीटर या Basic auth का उपयोग करके। अगर आप अनिश्चित हैं कि कौन-सा मान दर्ज करें, तो API के डॉक्यूमेंटेशन में जाँचें कि यह अनुरोधों को कैसे प्रमाणित होने की अपेक्षा करता है।
संबंधित लेख
और मदद चाहिए?
Help > Contact Support से हमसे संपर्क करें। अगर आपका सवाल किसी ख़ास Computer task के बारे में है, तो उस task का लिंक शामिल करें।