

अवलोकन
ऑडिट लॉग उन Enterprise संगठनों के लिए उपलब्ध हैं जिनके पास 50 या अधिक सीटें हैं, या कम से कम एक Enterprise Max सीट है। व्यवस्थापक इनका उपयोग गतिविधियों की जाँच करने और प्रशासनिक बदलावों की निगरानी करने के लिए कर सकते हैं। आप वेबहुक से इवेंट प्राप्त कर सकते हैं, ऑडिट API से संग्रहीत इवेंट प्राप्त कर सकते हैं, या दोनों का उपयोग कर सकते हैं। API के लिए वेबहुक आवश्यक नहीं है और यह मौजूदा वेबहुक कॉन्फ़िगरेशन में कोई बदलाव नहीं करता।ऑडिट लॉग ऐक्सेस करने का तरीका चुनें
तालिका 1: वेबहुक डिलीवरी और ऑडिट API से डेटा प्राप्त करना।
दोनों तरीकों से उपलब्ध इवेंट के लिए, API रिकॉर्ड किया गया इवेंट मेटाडेटा लौटाता है। इसमें क्वेरी का टेक्स्ट, उत्तर का टेक्स्ट और फ़ाइलों के नाम शामिल होते हैं, जहाँ वे मौजूद हों। दोनों तरीकों में क्वेरी और उत्तर का टेक्स्ट पहले 500 वर्णों तक सीमित होता है। इस लेख में बताया गयाcomet_agent_action का अपवाद भी लागू होता है।
दोनों के पेलोड पूरी तरह समान नहीं हैं: API में शीर्ष-स्तरीय फ़ील्ड के नाम अलग होते हैं और यह वेबहुक सेटिंग्स में हुए कुछ बदलावों के क्रेडेंशियल छिपाता है। क्या-क्या छिपाया जाता है, यह जानने के लिए डेटा गोपनीयता और सुरक्षा देखें।
वेबहुक डिलीवरी का अधिक तेज़ तरीका है। API के डेटा अपडेट होने के किसी निश्चित अंतराल की गारंटी नहीं है, और इसे वेबहुक इवेंट स्ट्रीम की सुनिश्चित पूर्ण प्रति नहीं मानना चाहिए।
ऑडिट लॉग हर कार्रवाई रिकॉर्ड नहीं करते। SCIM, जो आपके पहचान प्रदाता के साथ सदस्यता सिंक करता है, या बल्क टूल के माध्यम से किए गए सीट-टियर बदलाव किसी भी तरीके में रिकॉर्ड नहीं होते। CSV बल्क कार्रवाइयों से सदस्यों को जोड़ना और हटाना भी शामिल नहीं है।
शुरू करने से पहले
- पुष्टि करें कि आपका संगठन ऊपर दी गई सीट की आवश्यकता पूरी करता है।
- संगठन सेटिंग्स का ऐक्सेस रखने वाले व्यवस्थापक से लॉगिंग चालू करने को कहें।
- API कुंजियाँ प्रबंधित करने के लिए ऐसी भूमिका का उपयोग करें जिसमें ऑडिट लॉग देखने और Perplexity API ऐक्सेस करने, दोनों की अनुमतियाँ हों। पहले से निर्धारित व्यवस्थापक भूमिकाओं में दोनों अनुमतियाँ होती हैं; कस्टम भूमिकाओं को भी दोनों दी जा सकती हैं।
- पुष्टि करें कि आपके संगठन में API कुंजी बनाना चालू है। यदि यह चालू नहीं है, तो ऐक्सेस का अनुरोध करने के लिए अपनी अकाउंट टीम से संपर्क करें।
- वेबहुक डिलीवरी के लिए एक HTTPS एंडपॉइंट और प्रमाणीकरण मान तैयार रखें।
डेटा गोपनीयता और सुरक्षा
दोनों तरीकों में केवल गतिविधि पहचानकर्ता ही नहीं, बल्कि व्यक्तिगत जानकारी और रिकॉर्ड की गई सामग्री भी हो सकती है। इवेंट के आधार पर, मेटाडेटा में क्वेरी और उत्तर का टेक्स्ट, फ़ाइलों के नाम, संबंधित सदस्यों के ईमेल पते, संगठन सेटिंग्स के मान और Perplexity Computer कार्यों के विवरण शामिल हो सकते हैं। वेबहुक प्रमाणीकरण टोकन में बदलाव होने पर, API रिकॉर्ड किए गए पुराने और नए टोकन मानों को[REDACTED] से बदल देता है। वेबहुक URL में बदलाव होने पर, यह क्रेडेंशियल तथा URL का पाथ, क्वेरी और फ़्रैगमेंट हटा देता है, जबकि जहाँ संभव हो गंतव्य का ओरिजिन बरकरार रखता है; खाली किए गए मानों की अलग से पहचान बनी रहती है।
यह जानकारी छिपाने की प्रक्रिया उन वेबहुक सेटिंग्स के API रिस्पॉन्स पर लागू होती है, न कि वेबहुक डिलीवरी या संग्रहीत इवेंट पर। इससे API मेटाडेटा में रिकॉर्ड की गई अन्य व्यक्तिगत जानकारी या सामग्री नहीं हटती।
एकत्र किए गए लॉग का ऐक्सेस अपने संगठन की गोपनीयता नीतियों के अनुसार सीमित करें। वेबहुक URL, प्रमाणीकरण मान और API कुंजियाँ गोपनीय रखें, और जिन कुंजियों की अब आवश्यकता नहीं है उन्हें रद्द करें।
Enterprise में डेटा से जुड़ी समग्र प्रक्रियाओं के लिए एंटरप्राइज़ संगठनों के लिए डेटा रिटेंशन और गोपनीयता देखें। ट्रस्ट सेंटर में सुरक्षा और अनुपालन के दस्तावेज़ मिलते हैं, और डेटा प्रोसेसिंग परिशिष्ट आपके समझौते में शामिल होने पर डेटा प्रोसेसिंग की संविदात्मक शर्तें निर्धारित करता है।
Enterprise के लिए डेटा रिटेंशन में दी गई सत्र और फ़ाइल हटाने की सेटिंग्स ऑडिट API के डेटा रिटेंशन को निर्धारित नहीं करतीं। निर्यात किए गए लॉग के लिए अपने संगठन की रिटेंशन नीति को Perplexity द्वारा ऑडिट इवेंट संग्रहीत करने से अलग समझें।
यहाँ ऑडिट API इवेंट के लिए रिटेंशन अवधि निर्दिष्ट नहीं की गई है। इवेंट तुरंत एकत्र करें और अपने संगठन की नीति के अनुसार उनकी प्रतियाँ रखें; लागू रिटेंशन शर्तों की पुष्टि के लिए अपनी अकाउंट टीम से पूछें।
ऑडिट लॉग चालू करें
- संगठन की सेटिंग्स पर जाएँ।
- डेटा और गोपनीयता वाला सेक्शन खोलें।
-
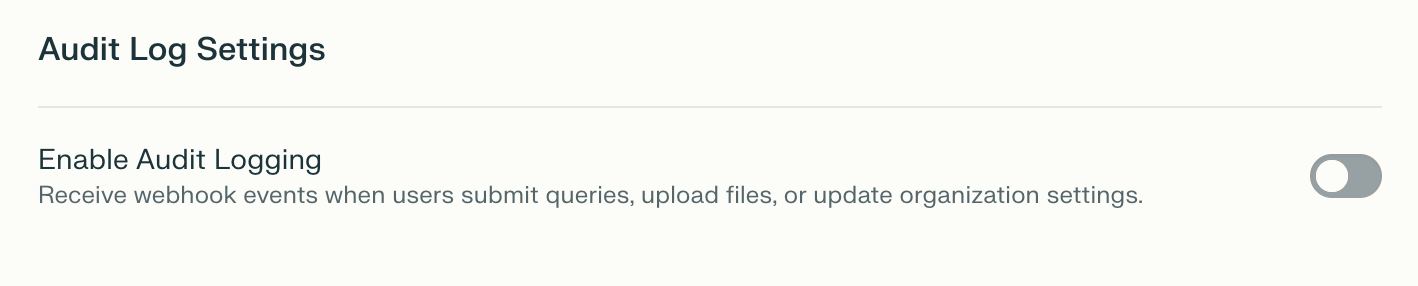
ऑडिट लॉग की सेटिंग्स में लॉगिंग चालू करने वाला विकल्प चुनें।
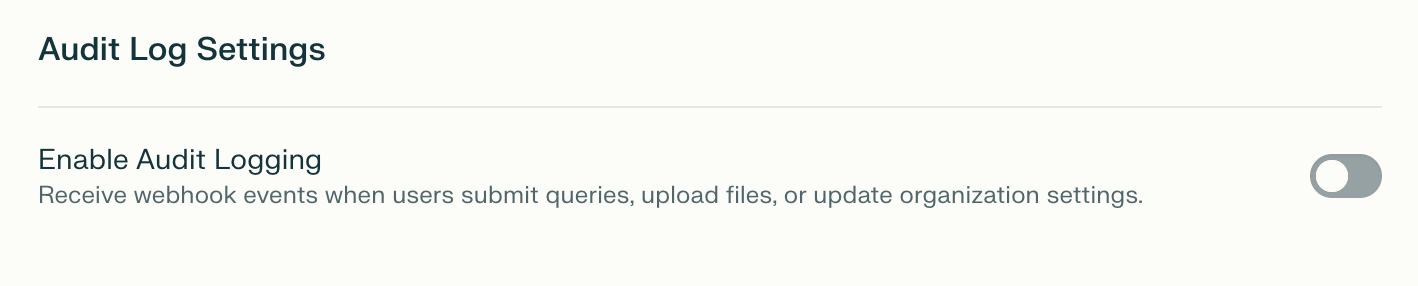
चित्र 1: ऑडिट लॉग सेटिंग्स में ऑडिट लॉगिंग चालू करने का नियंत्रण।
-
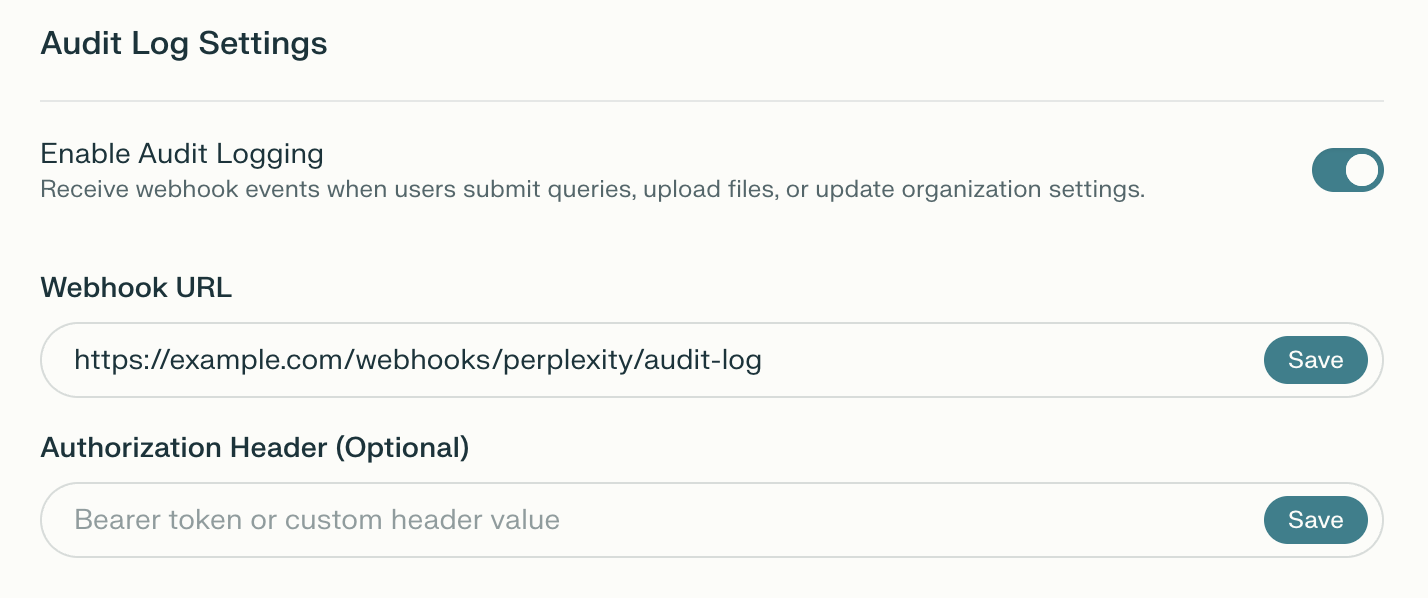
वेबहुक URL वाले फ़ील्ड में अपना HTTPS एंडपॉइंट दर्ज करें।
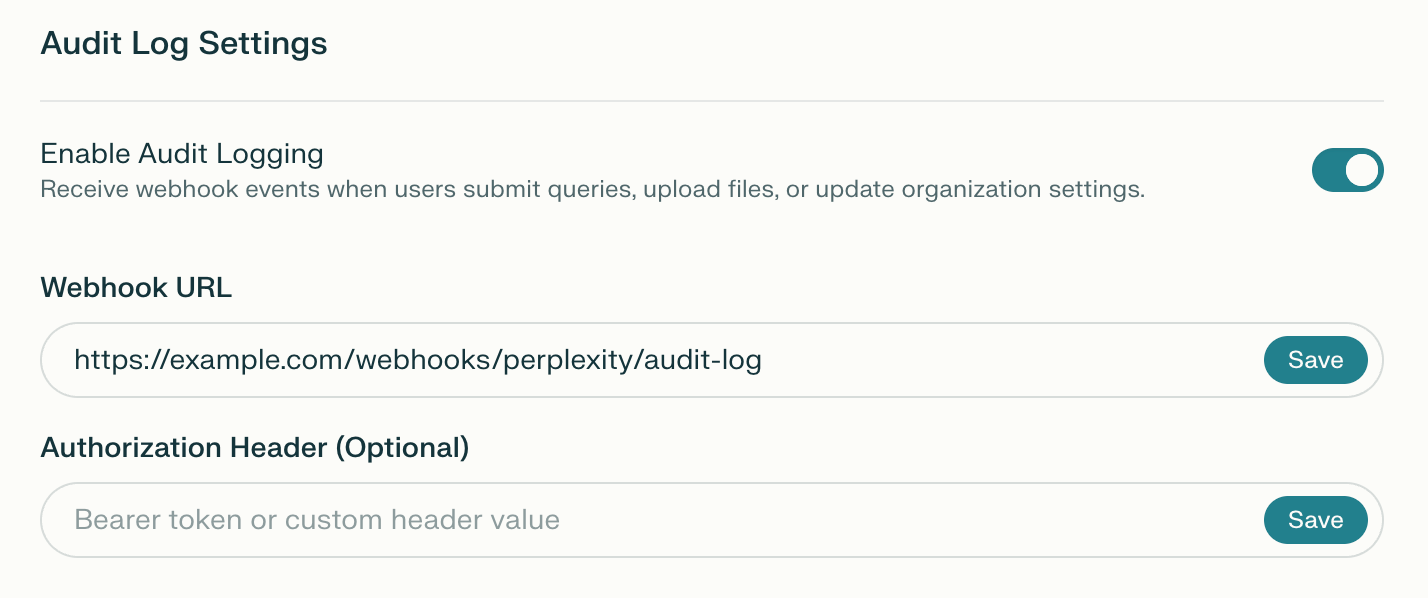
चित्र 2: वेबहुक URL और प्राधिकरण हेडर सेटिंग्स।
- वेबहुक URL वाले फ़ील्ड के पास सहेजने के बटन पर क्लिक करें।
- यदि आपके एंडपॉइंट को प्रमाणीकरण की आवश्यकता है, तो प्राधिकरण हेडर वाले फ़ील्ड में मान दर्ज करें।
- प्राधिकरण हेडर वाले फ़ील्ड के पास सहेजने के बटन पर क्लिक करें।
2xx रिस्पॉन्स लौटाता है।
API से ऑडिट लॉग क्वेरी करें
जाँच के लिए या सुरक्षा सूचना और इवेंट प्रबंधन (SIEM) सिस्टम में डेटा भेजने के लिए, संग्रहीत इवेंट केवल पढ़ने की सुविधा वाले ऑडिट API से प्राप्त करें। आपका इंटीग्रेशन इवेंट के लिए कब अनुरोध करता है, यह आप नियंत्रित करते हैं; आने वाले अनुरोध प्राप्त करने के लिए वेबहुक एंडपॉइंट की आवश्यकता नहीं है।ऑडिट API कुंजी बनाएँ
- संगठन की सेटिंग्स में Enterprise API वाला सेक्शन खोलें और ऑडिट API भाग ढूँढें।
-
कुंजी बनाने के बटन पर क्लिक करें।
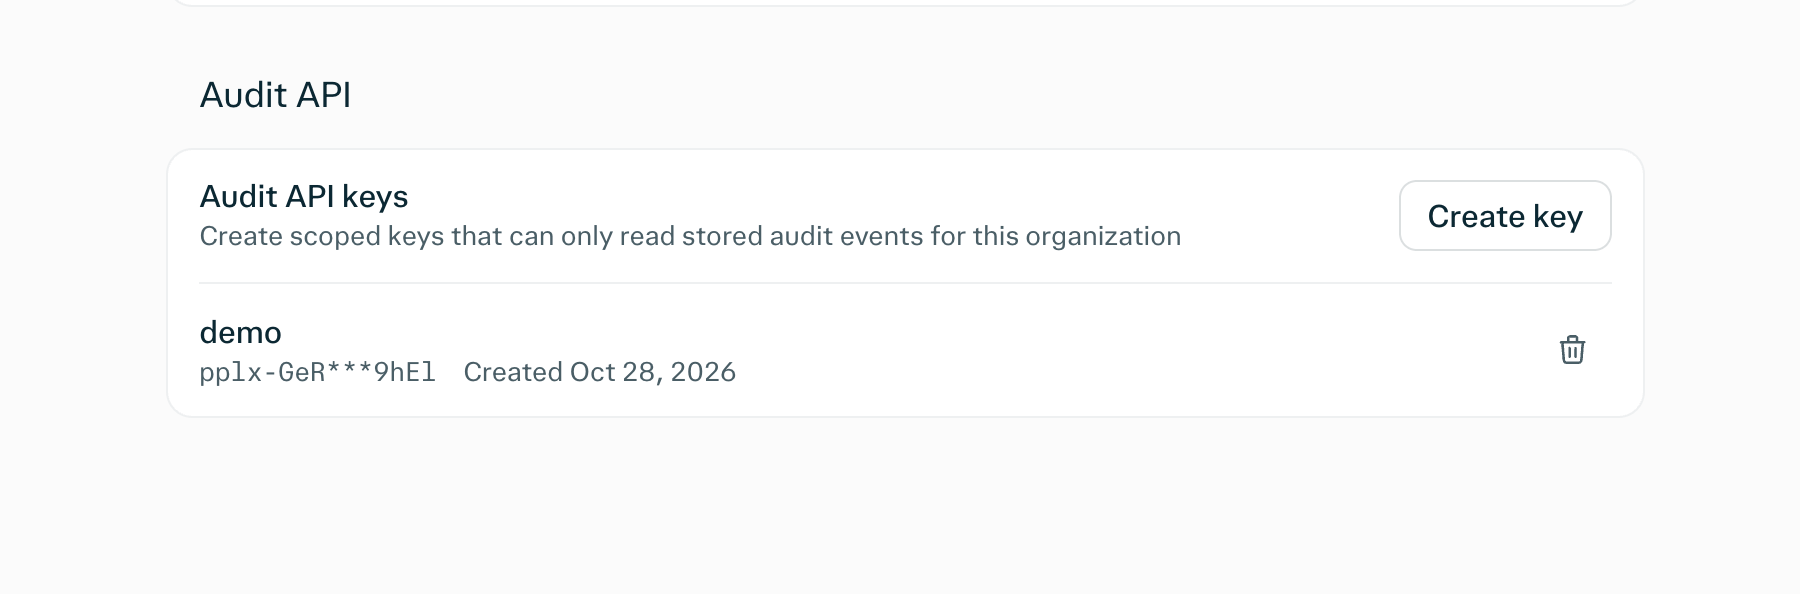
चित्र 3: संगठन की सेटिंग्स में ऑडिट API कुंजियों के नियंत्रण।
-
कुंजी का नाम दर्ज करें, जैसे
SIEM production।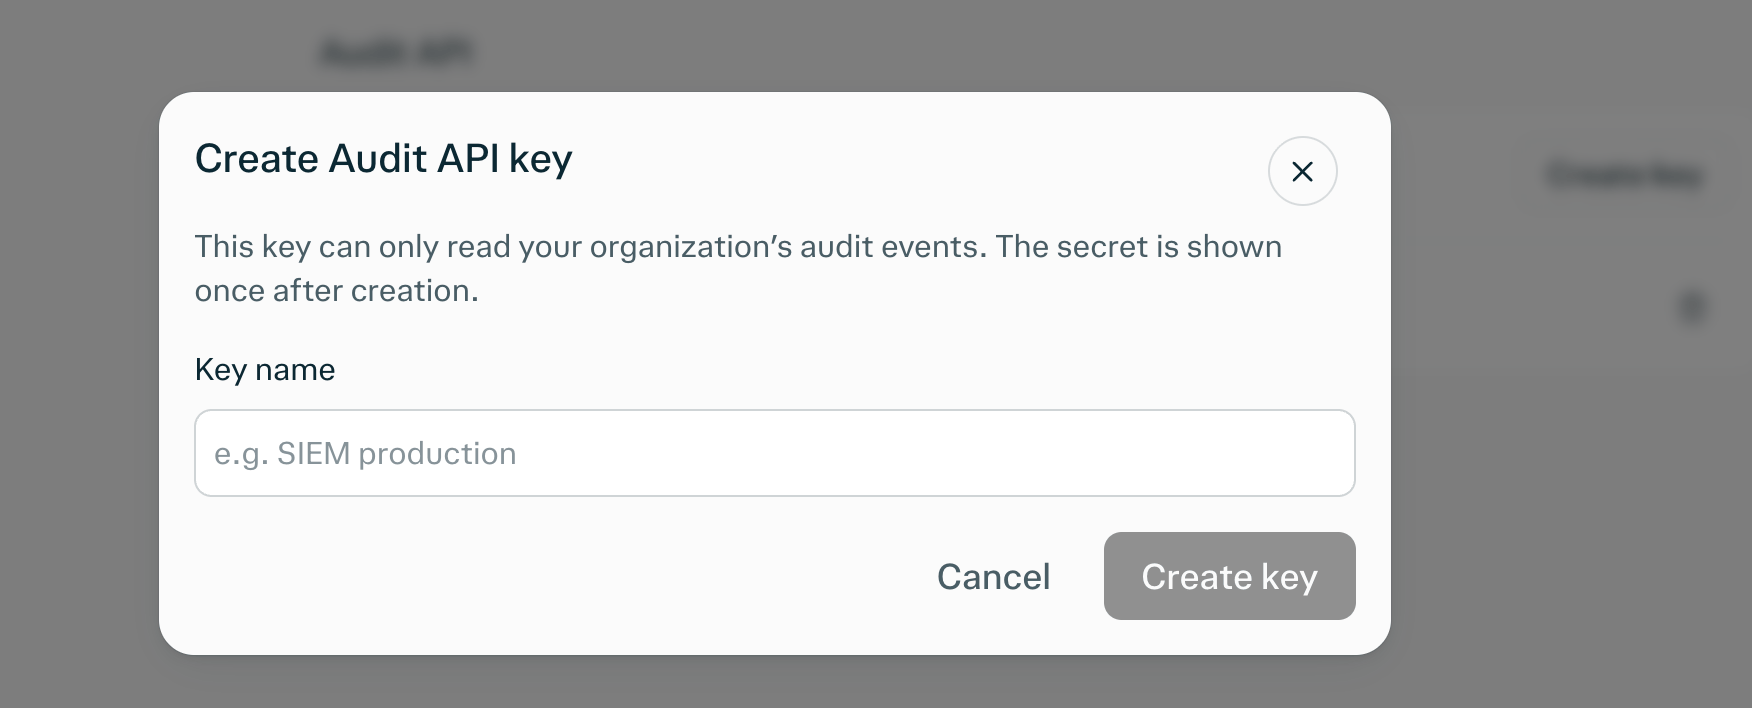
चित्र 4: ऑडिट API कुंजी बनाने से पहले उसका नाम दें।
- कुंजी बनाने के बटन पर क्लिक करें।
- API कुंजी बन जाने की पुष्टि दिखने पर, गुप्त कुंजी मान कॉपी करें।
- गुप्त मान सुरक्षित रूप से संग्रहीत करें। यह केवल एक बार दिखाया जाता है।
अपना इंटीग्रेशन कनेक्ट करें
अपने इंटीग्रेशन का प्रमाणीकरण करने के लिए ऑडिट API कुंजी का उपयोग करें। हर कुंजी केवल अपने संगठन के ऑडिट इवेंट पढ़ सकती है और मॉडल API को कॉल नहीं कर सकती। एंडपॉइंट, प्रमाणीकरण के उदाहरण, अनुरोध पैरामीटर, रिस्पॉन्स फ़ील्ड, पेजिनेशन, अनुरोध दर सीमाओं और त्रुटियों के लिए ऑडिट API देखें। कलेक्टर बनाते या उसका रखरखाव करते समय उस डेवलपर संदर्भ का उपयोग करें। एक अनुरोध मेंafter_id या before_id में से किसी एक का उपयोग किया जा सकता है, दोनों का नहीं।
सामग्री और इवेंट का दायरा
API मेटाडेटा उन इवेंट-विशिष्ट फ़ील्ड का उपयोग करता है जो API से प्राप्त करने के लिए संग्रहीत हैं। ये वेबहुक मेटाडेटा से अलग हो सकते हैं, जैसे नीचे बताए गएcomet_agent_action के मामले में। मानों में टेक्स्ट, नेस्टेड ऑब्जेक्ट, नाम और ईमेल पते शामिल हो सकते हैं; कौन-से फ़ील्ड मौजूद हैं, यह इवेंट और रिकॉर्ड की गई जानकारी पर निर्भर करता है। कुछ इवेंट में मेटाडेटा नहीं होता।
मेटाडेटा साझा होने का अर्थ यह नहीं है कि API और वेबहुक की बाहरी संरचनाएँ एक-दूसरे की जगह इस्तेमाल की जा सकती हैं, या हर कार्रवाई रिकॉर्ड होने की गारंटी है। क्रेडेंशियल छिपाने की प्रक्रिया केवल API पर लागू होती है; टेक्स्ट की सीमाएँ और रिकॉर्डिंग में छूटे हिस्से दोनों तरीकों पर लागू होते हैं।
comet_agent_action के लिए API मेटाडेटा में रिकॉर्ड होने पर केवल action शामिल होता है। url और action_params फ़ील्ड केवल वेबहुक के ज़रिए भेजे जाते हैं और API से प्राप्त करने के लिए संग्रहीत नहीं किए जाते।
API से हर सफल पढ़ने के अनुरोध पर एक audit_events_accessed इवेंट बनता है, जो API से उपलब्ध होता है, वेबहुक से नहीं। ऐक्सेस की समीक्षा करते समय इस इवेंट प्रकार का स्पष्ट रूप से अनुरोध करें; यह डिफ़ॉल्ट API फ़ीड में शामिल नहीं होता।
डेटा की उपलब्धता
उपलब्ध इतिहास आपके संगठन द्वारा ऑडिट लॉगिंग चालू करने के समय से शुरू होता है; उससे पहले की गतिविधियाँ बाद में जोड़कर उपलब्ध नहीं कराई जातीं। संग्रहीत इतिहास 16 जुलाई, 2026 से पहले का नहीं होता।पुष्टि करें कि यह काम कर रहा है
यह पुष्टि करने के लिए कि आपके इंटीग्रेशन को सफल रिस्पॉन्स मिल रहा है, ऑडिट API में दिए गए अनुरोध के उदाहरण का उपयोग करें। इवेंट सूची खाली होने का अर्थ यह हो सकता है कि चुनी गई समयावधि और इवेंट प्रकार से कोई इवेंट मेल नहीं खाता; केवल इससे प्रमाणीकरण विफल होने का संकेत नहीं मिलता।वेबहुक प्रमाणीकरण
आप अपने वेबहुक एंडपॉइंट को Bearer टोकन या पूर्ण प्राधिकरण मान से सुरक्षित कर सकते हैं। वह मान कॉन्फ़िगर करें जिसकी आपके प्राप्तकर्ता एंडपॉइंट को अपेक्षा है।Bearer टोकन
बिना प्रीफ़िक्स वाला टोकन दें, जैसेYOUR_WEBHOOK_TOKEN। Perplexity उसके पहले Bearer जोड़ता है और Authorization: Bearer YOUR_WEBHOOK_TOKEN भेजता है।
कस्टम प्राधिकरण हेडर
पूर्ण प्राधिकरण मान दें, जिसमें उसकी स्कीम शामिल हो। उदाहरण के लिए,Splunk YOUR_HEC_TOKEN को Authorization: Splunk YOUR_HEC_TOKEN के रूप में भेजा जाता है।
वेबहुक डिलीवरी
अनुरोध प्रारूप
ऑडिट लॉग आपके वेबहुक URL पर HTTPPOST अनुरोधों के रूप में भेजे जाते हैं। अनुरोध की बॉडी application/json का उपयोग करती है।
प्रमाणीकरण हेडर
यदि आपने प्रमाणीकरण मान कॉन्फ़िगर किया है, तो Perplexity उसेAuthorization हेडर में शामिल करता है। Bearer और कस्टम स्कीम के प्रारूपों के लिए वेबहुक प्रमाणीकरण देखें।
रिस्पॉन्स प्रबंधन
आपके वेबहुक एंडपॉइंट को 1 सेकंड के भीतर प्राप्ति की पुष्टि करने के लिए HTTP2xx रिस्पॉन्स लौटाना चाहिए। Perplexity डिलीवरी त्रुटियाँ रिकॉर्ड करता है, जिनमें HTTP 4xx और 5xx रिस्पॉन्स शामिल हैं, लेकिन विफल या टाइमआउट हुई डिलीवरी का अपने-आप दोबारा प्रयास नहीं करता। विफलताओं और छूटे हुए इवेंट के लिए अपने प्राप्तकर्ता एंडपॉइंट की निगरानी करें।
छूटी हुई डिलीवरी प्राप्त करने के लिए, प्रभावित अवधि के इवेंट API से क्वेरी करें। केवल वे इवेंट वापस प्राप्त किए जा सकते हैं जो सफलतापूर्वक संग्रहीत हुए थे और अब भी उपलब्ध हैं; API ऐसे इवेंट दोबारा नहीं बना सकता जो कभी रिकॉर्ड ही नहीं हुए।
वेबहुक ऑडिट लॉग स्कीमा
वेबहुक इवेंट नीचे दिए गए फ़ील्ड का उपयोग करते हैं। API के अलग शीर्ष-स्तरीय फ़ील्ड नामों के लिए ऑडिट API देखें; मेटाडेटा की तुलना API से ऑडिट लॉग क्वेरी करें में दी गई है।तालिका 2: वेबहुक पेलोड फ़ील्ड।
यदि कोई मान रिकॉर्ड नहीं किया गया है, तो आवश्यक स्ट्रिंग फ़ील्ड भी खाली हो सकता है। यह न मानें कि हरip_address मान एक IP पता है।
इवेंट के प्रकार
नीचे दी गई तालिकाएँ दस्तावेज़ों में वर्णित वेबहुक इवेंट प्रकारों को समझाती हैं; ये इस बात की गारंटी नहीं हैं कि हर कार्रवाई रिकॉर्ड होती है या हर प्रकार दोनों तरीकों से उपलब्ध है। दोनों तरीकों से उपलब्ध इवेंट के लिए, API ऊपर बताए अनुसार जानकारी छिपाने के बाद रिकॉर्ड किया गया मेटाडेटा लौटाता है। इस लेख में बताया गयाcomet_agent_action का अपवाद भी लागू होता है।
उपयोगकर्ता गतिविधि इवेंट
तालिका 3: उपयोगकर्ता गतिविधि इवेंट।
क्वेरी इवेंट मेंmetadata.attachments शामिल हो सकता है, जिसमें हर संलग्न फ़ाइल के लिए file_uuid और file_name होते हैं। रिकॉर्ड किए जाने पर, दोनों तरीके ये नेस्टेड फ़ील्ड लौटा सकते हैं।
थ्रेड इवेंट
तालिका 4: थ्रेड इवेंट।
सदस्यता इवेंट
तालिका 5: सदस्यता इवेंट।
संगठन इवेंट
तालिका 6: संगठन इवेंट।
भूमिका और समूह इवेंट
तालिका 7: भूमिका और समूह इवेंट।
role_users_changed और role_groups_changed के लिए, मेटाडेटा में action का मान added या removed हो सकता है। सदस्यता बदलाव में जोड़ने और हटाने के बीच अंतर करने के लिए इस फ़ील्ड का उपयोग करें।
Comet एजेंट इवेंट
तालिका 8: Comet एजेंट इवेंट।
कनेक्टर इवेंट
तालिका 9: कनेक्टर इवेंट।
Computer इवेंट
तालिका 10: Computer इवेंट।
वेबहुक पेलोड का उदाहरण
यह उदाहरणात्मक JSON पेलोड एक सामान्य वेबहुक पर भेजे गए क्वेरी इवेंट को दर्शाता है। यह ऑडिट API का रिस्पॉन्स नहीं है।प्लेटफ़ॉर्म-विशिष्ट फ़ॉर्मेटिंग
Slack वेबहुक
https://hooks.slack.com से शुरू होने वाले वेबहुक URL के लिए, Perplexity Slack के Block Kit प्रारूप का उपयोग करता है। blocks ऐरे में इवेंट प्रकार, सदस्य और क्लाइंट के विवरण, तथा मौजूद होने पर इवेंट मेटाडेटा के सेक्शन होते हैं।
इवेंट प्रकार के लेबल में अंडरस्कोर हटाए जाते हैं और हर शब्द का पहला अक्षर बड़ा किया जाता है। Slack फ़ॉर्मेटिंग अलग-अलग मेटाडेटा मानों को 500 वर्णों और पूरे मेटाडेटा सेक्शन को 2,500 वर्णों पर काट देती है; लंबे मानों के साथ उन्हें काटे जाने की सूचना दिखाई जाती है।
Splunk HTTP इवेंट कलेक्टर
जब प्राधिकरण मानSplunk से शुरू होता है, तो Perplexity पेलोड को Splunk के HTTP इवेंट कलेक्टर (HEC) के लिए event ऑब्जेक्ट में लपेटता है। यह उदाहरण उस बाहरी संरचना को दिखाता है:
सामान्य वेबहुक
अन्य वेबहुक गंतव्यों के लिए, Perplexity प्लेटफ़ॉर्म-विशिष्ट बाहरी संरचना के बिना मानक JSON पेलोड भेजता है। प्रारूप के लिए वेबहुक पेलोड का उदाहरण देखें।वेबहुक के सामान्य उपयोग
शोध सत्र ट्रैक करें
क्वेरी को उसके उत्तर से जोड़ने के लिएsession_id का उपयोग करें। इन चरणों में वेबहुक फ़ील्ड नामों का उपयोग किया गया है; इवेंट मेटाडेटा समान होने पर भी API के शीर्ष-स्तरीय फ़ील्ड नाम अलग होते हैं।
1
क्वेरी इवेंट खोजें
इवेंट के मेटाडेटा में
query_str पढ़ें। संबंधित इवेंट खोजने के लिए उसका session_id नोट करें।2
उत्तर इवेंट का मिलान करें
उसी
session_id वाला answer_generated इवेंट खोजें। रिकॉर्ड किए जाने पर, answer में उत्तर के पहले 500 वर्णों तक का टेक्स्ट होता है, साथ में उपयोग किया गया model भी होता है।फ़ाइल ऐक्सेस की निगरानी करें
अपलोड और डाउनलोड को जोड़ने के लिए फ़ाइल पहचानकर्ताओं का उपयोग करें। दोनों तरीकों के इवेंट मेटाडेटा में रिकॉर्ड किए गए फ़ाइल और प्रोजेक्ट विवरण शामिल हो सकते हैं।1
फ़ाइल अपलोड खोजें
अपलोड इवेंट का
file_uuid पढ़ें। बाद के इवेंट से तुलना करने के लिए पहचानकर्ता नोट करें।2
फ़ाइल डाउनलोड का मिलान करें
उसी
file_uuid वाले डाउनलोड इवेंट खोजें। फ़ाइल को किसने और कब ऐक्सेस किया, यह देखने के लिए कार्रवाई करने वाले व्यक्ति और टाइमस्टैम्प के फ़ील्ड का उपयोग करें।कॉन्फ़िगरेशन बदलावों का ऑडिट करें
organization_settings_update में सेटिंग की key बताती है कि क्या बदला। दोनों तरीकों में old_value और new_value शामिल हो सकते हैं; API डेटा गोपनीयता और सुरक्षा में बताई गई वेबहुक सेटिंग्स के क्रेडेंशियल छिपाता है।
किन व्यवस्थापकों ने बदलाव किए, यह ट्रैक करने के लिए अपने विश्लेषण सिस्टम में संग्रहीत वेबहुक डेटा को user_email के आधार पर फ़िल्टर करें। ऑडिट API में उपयोगकर्ता ईमेल के आधार पर फ़िल्टर करने की सुविधा नहीं है।
सर्वोत्तम अभ्यास
अपना वेबहुक एंडपॉइंट लागू करें
- तुरंत रिस्पॉन्स दें: 1 सेकंड के भीतर प्राप्ति की पुष्टि करें।
- असिंक्रोनस रूप से प्रोसेस करें: प्राप्त इवेंट को प्रोसेस करने के लिए कतार में रखें।
- पेलोड सत्यापित करें: डेटा सिस्टम में लेने से पहले संरचना और सामग्री जाँचें।
- एंडपॉइंट सुरक्षित करें: HTTPS का उपयोग करें और कॉन्फ़िगर किए गए प्रमाणीकरण मान की पुष्टि करें।
- विफलताओं की निगरानी करें: प्राप्तकर्ता की ओर की त्रुटियाँ रिकॉर्ड करें और डिलीवरी में छूटे हिस्सों की जाँच करें।
एकत्र किए गए लॉग संग्रहीत करें और उनका विश्लेषण करें
- रिटेंशन नीति तय करें: एकत्र किए गए लॉग अपने संगठन की आवश्यक अवधि तक रखें।
- संबंधित फ़ील्ड इंडेक्स करें: विश्लेषण के लिए इवेंट प्रकार, कार्रवाई करने वाले व्यक्ति, टाइमस्टैम्प और सत्र के फ़ील्ड का उपयोग करें।
- गतिविधियाँ जोड़ें: संबंधित इवेंट जोड़ने के लिए
session_idका उपयोग करें। - पैटर्न की निगरानी करें: असामान्य ऐक्सेस या प्रशासनिक बदलावों की जाँच करें।
- बैकअप बनाए रखें: अपने संगठन की सुरक्षा और गोपनीयता नीतियों के अनुसार प्रतियाँ सुरक्षित रखें।
समस्या निवारण
तालिका 11: समस्या निवारण।
रिस्पॉन्स कोड और डेटा संग्रह संबंधी मार्गदर्शन के लिए ऑडिट API देखें। सहायता से संपर्क करते समय सटीक त्रुटि, API अनुरोध या प्रभावित वेबहुक इवेंट या डिलीवरी विफल होने का समय, समय क्षेत्र और पहले आज़माए गए चरण शामिल करें। कुंजियाँ, टोकन, प्रमाणीकरण मान (पूरे प्राधिकरण हेडर सहित) और इवेंट की संवेदनशील सामग्री शामिल न करें।अक्सर पूछे जाने वाले सवाल
क्या मैं 50 से कम सीट होने पर ऑडिट लॉग का उपयोग कर सकता हूँ?
हाँ। 50 से कम सीट वाला संगठन ऑडिट लॉग ऐक्सेस कर सकता है, यदि कम से कम एक सीट Enterprise Max प्लान पर है। पात्रता के लिए Enterprise Max क्या है? देखें।यदि मैंने गलती से ऑडिट लॉग चालू कर दिए और अप्रत्याशित शुल्क दिखे, तो क्या करूँ?
शुल्क और रिफंड की पात्रता की समीक्षा के लिए अपनी अकाउंट टीम से संपर्क करें या अपने अकाउंट के सहायता विकल्प से सहायता टीम से संपर्क करें। रिफंड देखें; ऑडिट लॉग बंद करना शुल्क वापस किए जाने का वादा नहीं है।संबंधित संदर्भ
- ऑडिट API
- Enterprise भूमिकाएँ और अनुमतियाँ
- Enterprise Max क्या है?
- एंटरप्राइज़ संगठनों के लिए डेटा रिटेंशन और गोपनीयता
- Enterprise के लिए डेटा रिटेंशन